

Éditions N-able EDR FedRAMP (propulsées par SentinelOne) Remportez des marchés réglementés. Conservez votre modèle opérationnel existant.
N-able propose des solutions SentinelOne FedRAMP pour protéger vos environnements réglementés sur l’infrastructure que vous connaissez déjà.
Autorisé FedRAMP Moderate, prête à l’emploi
Reposant sur la plateforme Singularity et le Singularity Data Lake de SentinelOne, que SentinelOne a annoncés comme étant autorisés au niveau FedRAMP High. N-able propose désormais la sécurité SentinelOne autorisée au niveau FedRAMP Moderate, évaluée par rapport aux contrôles NIST SP 800-53, afin que votre organisation puisse prendre en charge les programmes de conformité CMMC 2.0 et NIST SP 800-171 sur la plateforme que vous utilisez déjà.
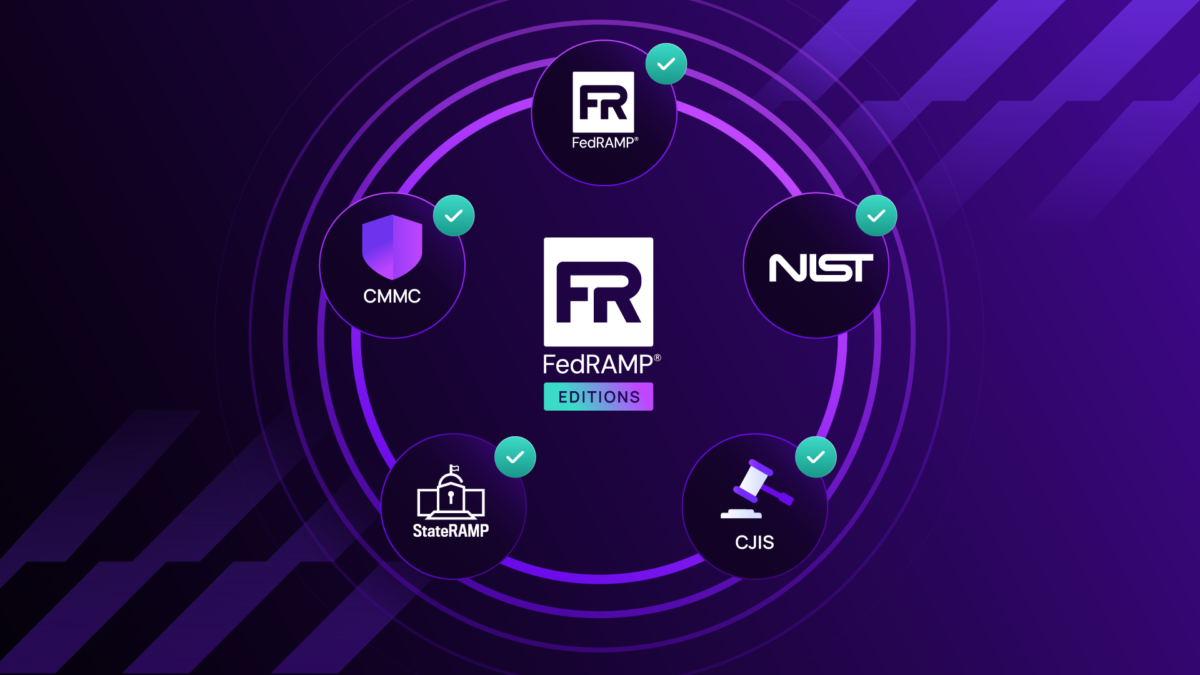
Les besoins de conformité s’étendent au-delà des agences fédérales
Les MSP, les VAR, les fournisseurs de la DIB et les équipes informatiques réglementées ont besoin d’un moyen plus clair de prendre en charge les clients soumis aux normes FedRAMP, CMMC, CJIS, StateRAMP ou NIST. Les éditions FedRAMP aident à conserver ces opportunités SentinelOne au sein du portefeuille N-able. Répondez aux exigences des clients réglementés avec les solutions SentinelOne FedRAMP fournies par N-able, vous aidant ainsi à standardiser les opérations de sécurité dans les environnements conformes.
Contenu du portefeuille FedRAMP
Le portefeuille va au-delà de l’EDR : capacités SentinelOne pour la protection des terminaux, la sécurité native du cloud, la découverte du réseau, la rétention/l’ingestion de données, l’exportation de données cloud, l’automatisation, l’informatique légale (forensics) et la réponse gérée.
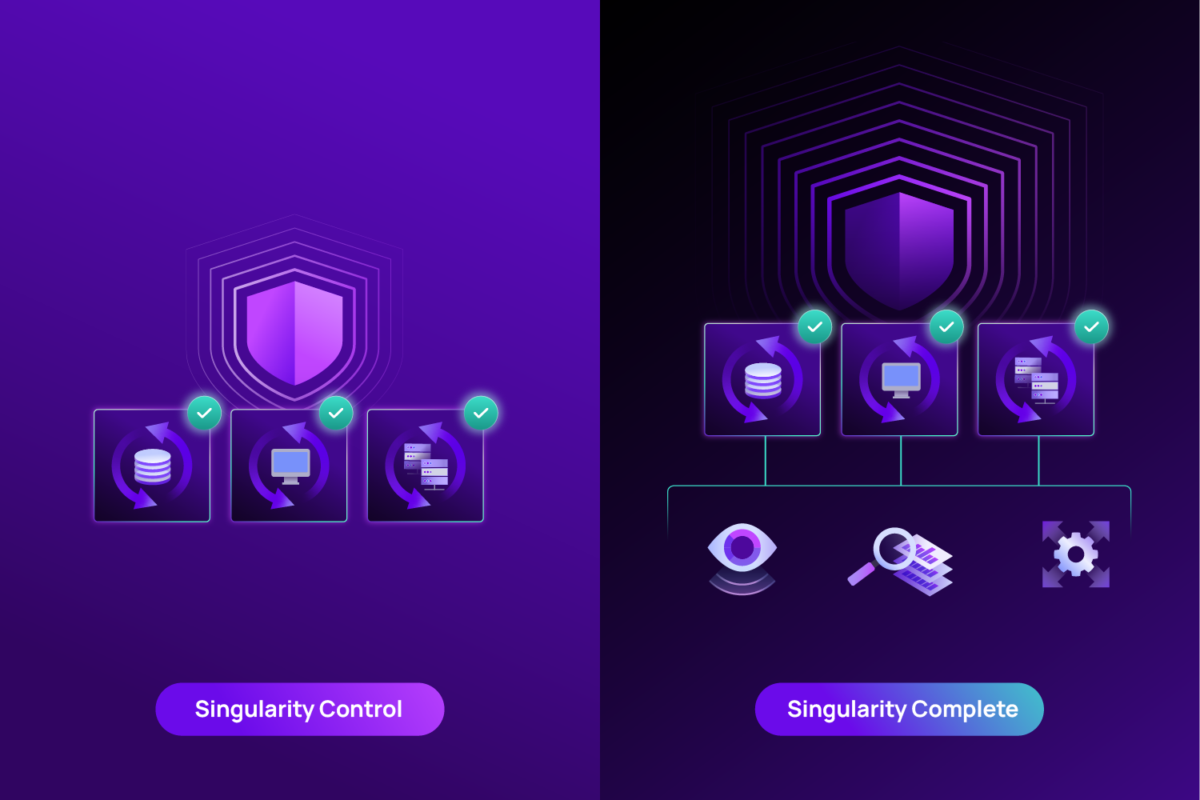
Deux niveaux de protection aident les organisations à aligner la profondeur de la sécurité sur les terminaux et les charges de travail réglementés. Ensemble, Singularity Complete et Singularity Control aident les équipes à adapter la protection aux actifs et aux environnements qu’elles prennent déjà en charge.
- Singularity Control : prévention et réponse essentielles pour les organisations standardisant la protection dans les environnements de terminaux et de charges de travail réglementés.
- Singularity Complete : visibilité accrue, capacités d’investigation et de réponse pour les équipes nécessitant une plus grande profondeur opérationnelle dans les environnements axés sur la conformité.
Les capacités de données prennent en charge les flux de travail d’investigation, de reporting et de conformité.
- Singularity Data Lake (Rétention des données) : aide à préserver la télémétrie et les preuves nécessaires aux enquêtes, aux audits et aux flux de travail de conformité.
- Singularity Data Lake (Ingestion des données) : rassemble une télémétrie de sécurité plus large dans un socle de données unifié pour l’analyse et la réponse basée sur les preuves.
- Cloud Funnel Data Export : prend en charge les analyses à plus long terme, le reporting et les processus de conformité en aval dans les environnements contrôlés par le client.
Comblez les lacunes et réduisez la charge opérationnelle.
- Wayfinder MDR Essentials : détection et réponse surveillées qui aident à combler l’écart entre les alertes, l’action et les attentes des clients.
- Singularity Network Discovery : identifie les actifs non gérés avant qu’ils ne se transforment en conclusions d’audit.
- Singularity Vulnerability Management : hiérarchise l’exposition afin que les efforts de remédiation se concentrent là où le risque est le plus élevé.
- Singularity RemoteOps Forensics : aide les équipes à collecter des preuves et à répondre avec plus de cohérence lorsque chaque action pourrait devoir être expliquée ultérieurement.
Sécurisez les charges de travail modernes et faites évoluer la réponse.
- Cloud Native Security (Foundations & Pro) : étend la protection aux environnements natifs du cloud afin que les équipes puissent sécuriser une plus grande partie de l’infrastructure avec un modèle opérationnel cohérent.
- Singularity Hyperautomation : aide les équipes de sécurité à passer d’un suivi manuel à des flux de travail de réponse automatisés et reproductibles qui s’adaptent aux environnements réglementés.
Les éditions N-able EDR FedRAMP permettent aux clients qualifiés d’accéder à une sélection de solutions SentinelOne FedRAMP via N-able. La disponibilité des références (SKU) individuelles peut varier selon la région, le modèle de déploiement, la préparation commerciale et l’éligibilité du client. Confirmez la disponibilité actuelle, le périmètre de conformité et les exigences opérationnelles auprès de votre représentant N-able. L’utilisation de ces offres peut soutenir un programme de conformité plus large, mais ne rend pas en soi une organisation ou un client final conforme.
FAQ
La solution N-able EDR est-elle autorisée FedRAMP ?
La solution N-able EDR est-elle autorisée FedRAMP ?
La capacité disponible est basée sur une sélection de solutions SentinelOne FedRAMP Moderate disponibles via N-able. SentinelOne a annoncé l’autorisation FedRAMP High pour la plateforme Singularity et le Singularity Data Lake. La disponibilité et l’éligibilité peuvent varier en fonction des exigences des clients, des modèles de déploiement et du périmètre du programme applicable.
Je ne suis pas une agence fédérale. Pourquoi aurais-je besoin des éditions FedRAMP ?
Je ne suis pas une agence fédérale. Pourquoi aurais-je besoin des éditions FedRAMP ?
Les obligations de conformité peuvent s’étendre aux MSP, aux VAR, aux fournisseurs de la DIB et aux équipes informatiques réglementées qui soutiennent des clients gouvernementaux ou soumis à des impératifs de conformité. Les éditions FedRAMP peuvent appuyer les discussions autour des exigences FedRAMP, CMMC, CJIS, StateRAMP et NIST, mais elles ne rendent pas une organisation conforme à elles seules.
Cela aide-t-il pour les normes CMMC, NIST SP 800-171, EO 14028 ou OMB M-21-31 ?
Cela aide-t-il pour les normes CMMC, NIST SP 800-171, EO 14028 ou OMB M-21-31 ?
Elles peuvent soutenir ces programmes en aidant les clients éligibles à standardiser les cas d’utilisation de sécurité réglementés sur les terminaux, le cloud, les données, l’automatisation, l’informatique légale, la gestion des vulnérabilités et la réponse gérée. Les résultats en matière de conformité dépendent de l’environnement complet du client, des contrôles, du périmètre, de la configuration et du modèle opérationnel.
Comment la licence est-elle facturée ?
Comment la licence est-elle facturée ?
La licence est par actif : par poste de travail, par serveur, par pod ou tâche, ou par hôte de conteneur, selon la référence (SKU). Les modules complémentaires de rétention sont par terminal. L’ingestion de données est facturée sur la moyenne quotidienne de Go ingérés. Contactez votre représentant N-able pour connaître les tarifs actuels.
Que sont les solutions de sécurité FedRAMP ?
Que sont les solutions de sécurité FedRAMP ?
Les solutions de sécurité FedRAMP sont des produits de sécurité ayant reçu l’autorisation FedRAMP, ce qui signifie qu’ils ont été évalués par rapport à une base de référence de contrôles NIST SP 800-53. Les organisations prenant en charge des charges de travail fédérales ou réglementées les utilisent comme outils autorisés dans le cadre d’un programme de conformité plus large.
Les solutions de conformité FedRAMP sont-elles synonymes de conformité FedRAMP ?
Les solutions de conformité FedRAMP sont-elles synonymes de conformité FedRAMP ?
Non. L’autorisation FedRAMP s’applique à un produit ou service qui a été évalué par rapport à une base de référence NIST SP 800-53. L’utilisation d’outils autorisés soutient un programme de conformité mais ne rend pas une organisation conforme par elle-même, ce qui dépend de votre environnement complet, de vos contrôles, de votre périmètre et de votre modèle opérationnel.