
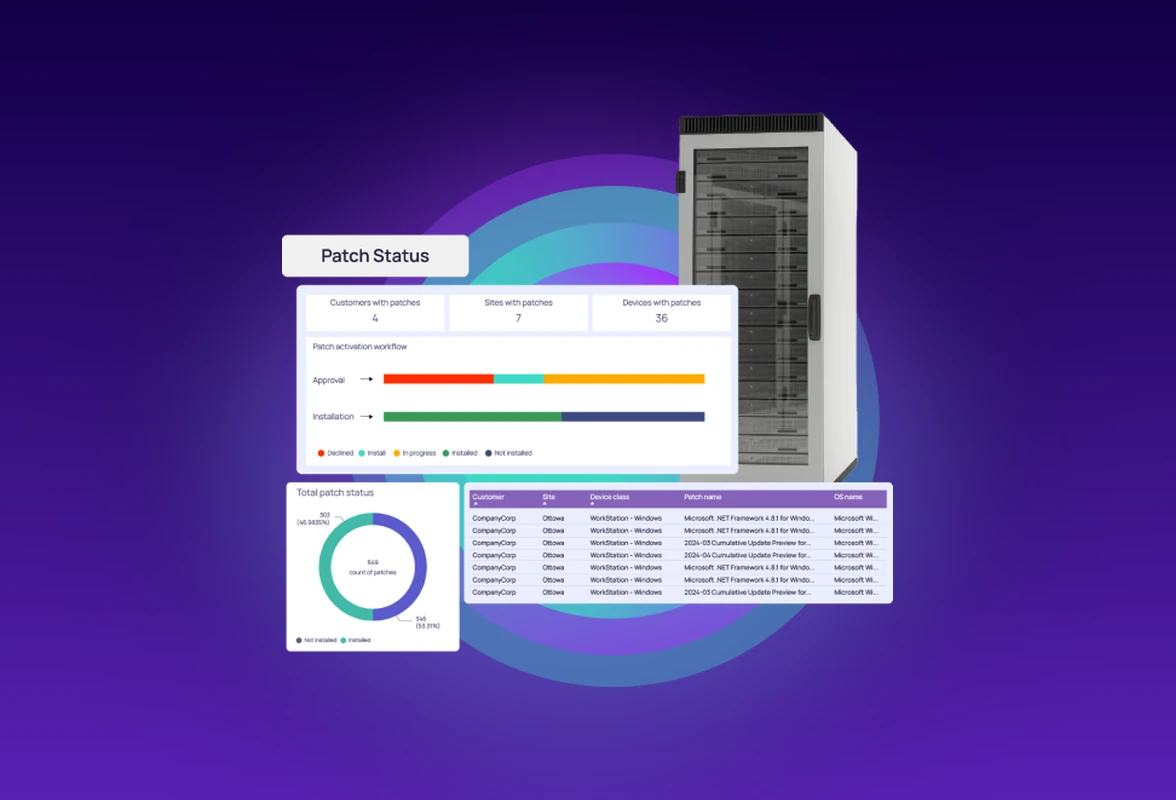
Gestión de parches de servidores Parchee servidores más rápido. Cierre vulnerabilidades antes.
Manténgase por delante de las ciberamenazas con la gestión de parches de servidores de N-able UEM, que combina priorización basada en el riesgo, flujos de trabajo automatizados e informes listos para auditoría en una sola consola.
Manténgase por delante de las amenazas con un parcheo inteligente de servidores
Una consola. Todos los sistemas operativos de servidor.
Parchee servidores Windows, macOS y Linux desde una sola consola con políticas, paneles e informes unificados en todos los sistemas operativos, sin necesidad de herramientas adicionales.
Priorice lo que más importa
N-zo Patch Expert destaca qué parchear y por qué, utilizando puntuaciones CVSS, el estado CISA KEV y el contexto del servidor en tiempo real, para que su equipo se centre primero en las brechas de mayor riesgo.
Automatice lo rutinario, céntrese en lo crítico
Configure políticas de parches que gestionen automáticamente la programación, las aprobaciones, los reintentos y el control de reinicio, manteniendo altas las tasas de finalización de parches en servidores sin seguimiento manual.
Manténgase listo para auditorías sin trabajo extra
Genere informes de cumplimiento de parches y el historial de parches de servidores como resultado de las operaciones diarias, obteniendo evidencias de nivel de auditoría sin trabajo extra de documentación.
Elija el UEM diseñado para sus necesidades de parcheo de servidores

Gestione redes grandes y amplíe las operaciones de aplicación de parches.
- Seguridad de primera clase, automatización e integraciones
- Amplíe operaciones sin agregar recursos
- Disfrute de la tranquilidad de saber que sus dispositivos están protegidos con parches fiables
¿Ha firmado un contrato de permanencia?
Tenemos lo que necesita.
Aplique parches con rapidez con una solución RMM diseñada para departamentos de TI y MSP pequeños.
- RMM + acceso remoto + creación de incidencias y facturación
- Comience a trabajar en cuestión de minutos y amplíe a medida que crezca
- Actualice a partir de sus herramientas de RMM habituales con la aplicación de parches mejorada
Una solución completa
¿No está seguro de cuál se adapta mejor a su negocio? Obtenga más información para poder comparar mejor ambas soluciones.
Preguntas frecuentes
¿Qué es el software de gestión de parches de servidores?
¿Qué es el software de gestión de parches de servidores?
El software de gestión de parches de servidores automatiza el proceso de identificar, implementar y verificar actualizaciones de seguridad y de software en toda la infraestructura de servidores. Ayuda a los equipos de TI y a los MSP a mantener la seguridad de los servidores, reducir vulnerabilidades y mantener sistemas operativos y aplicaciones actualizados sin intervención manual. N-able UEM integra esto directamente en el flujo de trabajo de gestión de endpoints, cubriendo servidores Windows, macOS y Linux desde una sola consola.
¿Cómo reduce la gestión de parches de servidores las ventanas de exposición?
¿Cómo reduce la gestión de parches de servidores las ventanas de exposición?
N-able UEM conecta la detección, la priorización y la corrección en un flujo de trabajo continuo. El escaneo integrado se ejecuta cada seis horas en Windows, macOS y Linux. Cuando se identifica una vulnerabilidad, puede implementar un parche para más de 500 aplicaciones de terceros directamente desde la vista de vulnerabilidades y, a continuación, activar un escaneo bajo demanda para confirmar la corrección, reduciendo la exposición de días a minutos.
¿Cómo automatiza N-able UEM la gestión de parches de servidores?
¿Cómo automatiza N-able UEM la gestión de parches de servidores?
N-able UEM automatiza el parcheo de servidores mediante flujos de trabajo basados en políticas que gestionan la programación, las aprobaciones, los reintentos, los dispositivos sin conexión y el control de reinicio. La priorización impulsada por IA a través de N-zo destaca los parches de mayor riesgo en función de las puntuaciones CVSS, el estado CISA KEV y el contexto del servidor en tiempo real. Los parches se implementan automáticamente según sus políticas, y el escaneo bajo demanda verifica las correcciones de inmediato. Esto ayuda a reducir el esfuerzo manual, mejorar las tasas de finalización y acortar las ventanas de exposición más rápido.
¿Cómo ayuda N-able UEM con el cumplimiento de parches y las auditorías?
¿Cómo ayuda N-able UEM con el cumplimiento de parches y las auditorías?
N-able UEM genera informes de cumplimiento de parches y mantiene un historial detallado de parches en Asset View como resultado de las operaciones diarias. Esto le proporciona evidencias de nivel de auditoría sin trabajo adicional de documentación. Puede hacer seguimiento del estado de los parches, los plazos de corrección y las tasas de finalización en todo su parque de servidores, lo que ayuda a simplificar las auditorías de cumplimiento y los informes para clientes.
¿Cuál es la diferencia entre N-central y N-sight para el parcheo de servidores?
¿Cuál es la diferencia entre N-central y N-sight para el parcheo de servidores?
N-central está diseñado para un control avanzado, automatización y escalabilidad. Ofrece políticas de parches multiinquilino, una personalización más profunda y priorización de parches impulsada por IA a través de N-zo, ideal para MSP que gestionan entornos de servidores complejos y distribuidos. N-sight está diseñado para ofrecer claridad, simplicidad y velocidad, con flujos de trabajo optimizados que ayudan a equipos de TI más pequeños a parchear servidores rápidamente sin complejidad añadida. Ambos admiten el parcheo de servidores Windows, macOS y Linux desde una consola unificada.
¿Cómo ayuda la IA con el parcheo de servidores?
¿Cómo ayuda la IA con el parcheo de servidores?
N-zo prioriza las vulnerabilidades combinando la gravedad CVSS, el estado de explotación activa de CISA KEV, la probabilidad EPSS y el contexto del dispositivo en tiempo real, destacando las exposiciones que conllevan el mayor riesgo en el mundo real. Patch Expert convierte señales complejas de parches en próximos pasos claros, y los scripts asistidos por IA traducen solicitudes en lenguaje natural en scripts listos para ejecutar.
¿N-able UEM admite entornos de servidores con varios sistemas operativos?
¿N-able UEM admite entornos de servidores con varios sistemas operativos?
Sí. N-able UEM ofrece una gestión de parches unificada en Windows, macOS y Linux desde una sola consola, con políticas, paneles e informes compartidos. El parcheo de aplicaciones de terceros cubre más de 500 aplicaciones, y el parcheo del sistema operativo en Mac y Linux es totalmente compatible. El parcheo del sistema operativo Windows dentro del flujo de trabajo integrado de vulnerabilidad a parche está en la hoja de ruta.
Parchee los servidores antes de que los atacantes los exploten
Empiece a reducir el riesgo con priorización impulsada por IA, políticas automatizadas y verificación de circuito cerrado, todo desde la misma plataforma que utiliza para gestionar endpoints.