
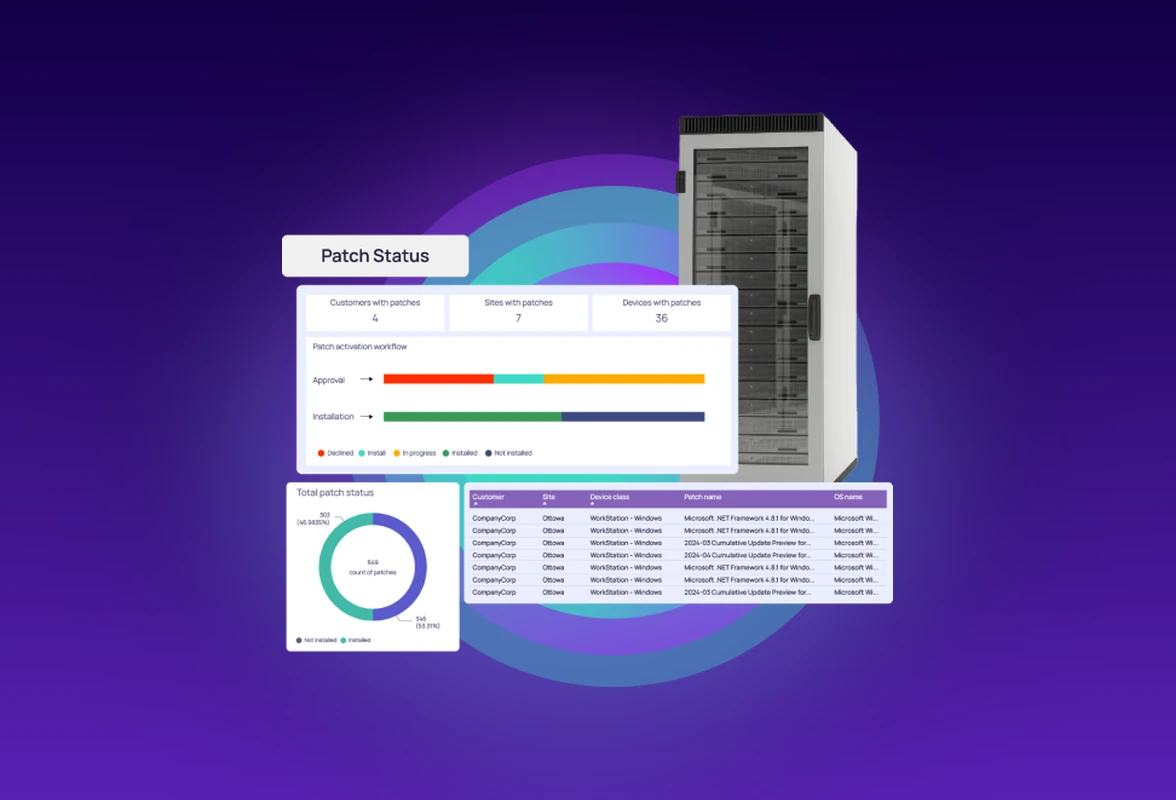
Gerenciamento de Patches de Servidor Aplique patches em servidores mais rápido. Elimine vulnerabilidades mais cedo.
Fique à frente das ciberameaças com o gerenciamento de patches para servidores da N-able UEM, combinando priorização baseada em risco, fluxos de trabalho automatizados e relatórios prontos para auditoria em um único console.
Fique à frente das ameaças com aplicação inteligente de patches em servidores
Um console. Todos os sistemas operacionais de servidor.
Aplique patches em servidores Windows, macOS e Linux a partir de um único console, com políticas, painéis e relatórios unificados em todos os sistemas operacionais, sem necessidade de ferramentas adicionais.
Priorize o que é mais importante
O N-zo Patch Expert destaca o que corrigir e por quê, usando pontuações CVSS, status CISA KEV e contexto em tempo real do servidor, para que sua equipe se concentre primeiro nas lacunas de maior risco.
Automatize a rotina, foque no que é crítico
Defina políticas de patches que gerenciam automaticamente agendamento, aprovações, novas tentativas e controle de reinicialização, mantendo altas as taxas de conclusão de patches em servidores sem acompanhamento manual.
Fique pronto para auditorias sem trabalho extra
Gere relatórios de conformidade de patches e histórico de patches de servidores como subproduto das operações diárias, obtendo evidências de nível de auditoria sem trabalho extra de documentação.
Escolha a UEM desenvolvida para suas necessidades de aplicação de patches em servidores

Gerencie grandes redes e dimensione operações de patch.
- Segurança, automação e integração de ponta
- Dimensione operações sem a adição de recursos
- Tenha mais tranquilidade sabendo que seus estão protegidos com patches confiáveis
Tem contrato vigente?
Temos a solução para você.
Aplique patches rapidamente com o RMM projetado para MSPs e departamentos de TI menores.
- RMM + acesso remoto + geração de tíquetes e faturamento
- Comece a usar em minutos e expanda acompanhando seu crescimento
- Faça upgrade das suas ferramentas de RMM usuais com patches nivelados
Uma solução completa
Não tem certeza sobre qual opção é melhor para a sua empresa? Consulte mais comparativos dos produtos.
Perguntas frequentes
O que é um software de gerenciamento de patches para servidores?
O que é um software de gerenciamento de patches para servidores?
O software de gerenciamento de patches para servidores automatiza o processo de identificação, implantação e verificação de atualizações de segurança e software em toda a infraestrutura de servidores. Ele ajuda as equipes de TI e MSPs a manter a segurança dos servidores, reduzir vulnerabilidades e manter sistemas operacionais e aplicativos atualizados sem intervenção manual. A N-able UEM integra isso diretamente ao fluxo de trabalho de gerenciamento de endpoints, cobrindo servidores Windows, macOS e Linux em um único console.
Como o gerenciamento de patches para servidores reduz as janelas de exposição?
Como o gerenciamento de patches para servidores reduz as janelas de exposição?
A N-able UEM conecta detecção, priorização e correção em um único fluxo de trabalho contínuo. A varredura integrada é executada a cada seis horas em Windows, macOS e Linux. Quando uma vulnerabilidade é identificada, você pode implantar um patch para mais de 500 aplicativos de terceiros diretamente na visualização de vulnerabilidades e, em seguida, acionar uma varredura sob demanda para confirmar a correção, reduzindo a exposição de dias para minutos.
Como a N-able UEM automatiza o gerenciamento de patches para servidores?
Como a N-able UEM automatiza o gerenciamento de patches para servidores?
A N-able UEM automatiza a aplicação de patches em servidores por meio de fluxos de trabalho baseados em políticas que gerenciam agendamento, aprovações, novas tentativas, dispositivos offline e controle de reinicialização. A priorização baseada em IA via N-zo destaca os patches de maior risco com base nas pontuações CVSS, no status CISA KEV e no contexto em tempo real do servidor. Os patches são implantados automaticamente de acordo com suas políticas, e a varredura sob demanda verifica as correções imediatamente. Isso ajuda a reduzir o esforço manual, melhorar as taxas de conclusão e fechar as janelas de exposição mais rapidamente.
Como a N-able UEM ajuda na conformidade e auditoria de patches?
Como a N-able UEM ajuda na conformidade e auditoria de patches?
A N-able UEM gera relatórios de conformidade de patches e mantém um histórico detalhado de patches no Asset View como subproduto das operações diárias. Isso oferece evidências de nível de auditoria sem trabalho adicional de documentação. Você pode acompanhar o status dos patches, os prazos de correção e as taxas de conclusão em todo o seu parque de servidores, ajudando a simplificar auditorias de conformidade e relatórios para clientes.
Qual é a diferença entre N-central e N-sight para a aplicação de patches em servidores?
Qual é a diferença entre N-central e N-sight para a aplicação de patches em servidores?
O N-central foi desenvolvido para controle avançado, automação e escala. Ele oferece políticas de patches multilocatário, personalização mais profunda e priorização de patches baseada em IA por meio do N-zo, ideal para MSPs que gerenciam ambientes de servidores complexos e distribuídos. O N-sight foi projetado para clareza, simplicidade e velocidade, com fluxos de trabalho simplificados que ajudam equipes de TI menores a aplicar patches em servidores rapidamente, sem complexidade adicional. Ambos oferecem suporte à aplicação de patches em servidores Windows, macOS e Linux a partir de um console unificado.
Como a IA ajuda na aplicação de patches em servidores?
Como a IA ajuda na aplicação de patches em servidores?
O N-zo prioriza vulnerabilidades combinando a gravidade CVSS, o status de exploração ativa CISA KEV, a probabilidade EPSS e o contexto em tempo real do dispositivo, destacando as exposições que representam o maior risco real. O Patch Expert transforma sinais complexos de patches em próximos passos claros, e os scripts assistidos por IA traduzem solicitações em linguagem natural em scripts prontos para execução.
A N-able UEM oferece suporte a ambientes de servidores com múltiplos sistemas operacionais?
A N-able UEM oferece suporte a ambientes de servidores com múltiplos sistemas operacionais?
Sim. A N-able UEM oferece gerenciamento unificado de patches em Windows, macOS e Linux a partir de um único console, com políticas, painéis e relatórios compartilhados. A aplicação de patches em aplicativos de terceiros cobre mais de 500 aplicativos, e a aplicação de patches em sistemas operacionais Mac e Linux é totalmente compatível. A aplicação de patches no sistema operacional Windows dentro do fluxo de trabalho integrado de vulnerabilidade para patch está no roteiro.
Aplique patches nos servidores antes que os invasores os explorem
Comece a reduzir riscos com priorização baseada em IA, políticas automatizadas e verificação de ciclo fechado — tudo na mesma plataforma que você usa para gerenciar endpoints.