
Filtragem de DNS Ajude a interromper ameaças da web antes que atinjam um dispositivo
Projetado para bloquear sites maliciosos antes que uma conexão seja estabelecida, o DNS filtering usa inteligência de domínio orientada por IA para sinalizar ameaças dias antes dos feeds tradicionais. Nenhum hardware necessário.
A maioria das ameaças da web é interrompida tarde demais
Novos sites maliciosos e domínios de phishing aparecem mais rápido do que as listas de bloqueio estáticas podem rastrear. A segurança de rede padrão protege os usuários dentro do escritório, mas o trabalho remoto e híbrido mudou onde os usuários se conectam, e os controles de borda tradicionais nem sempre os acompanham. A lacuna entre quando uma ameaça aparece e quando atinge um feed baseado em reputação é onde os ataques acontecem. O DNS filtering fecha essa lacuna bloqueando ameaças antes que uma conexão seja estabelecida.
O que muda quando as ameaças são bloqueadas na camada DNS

Bloqueadas antes de atingir os dispositivos

Proteção que acompanha os usuários

Primeiro cliente protegido em minutos
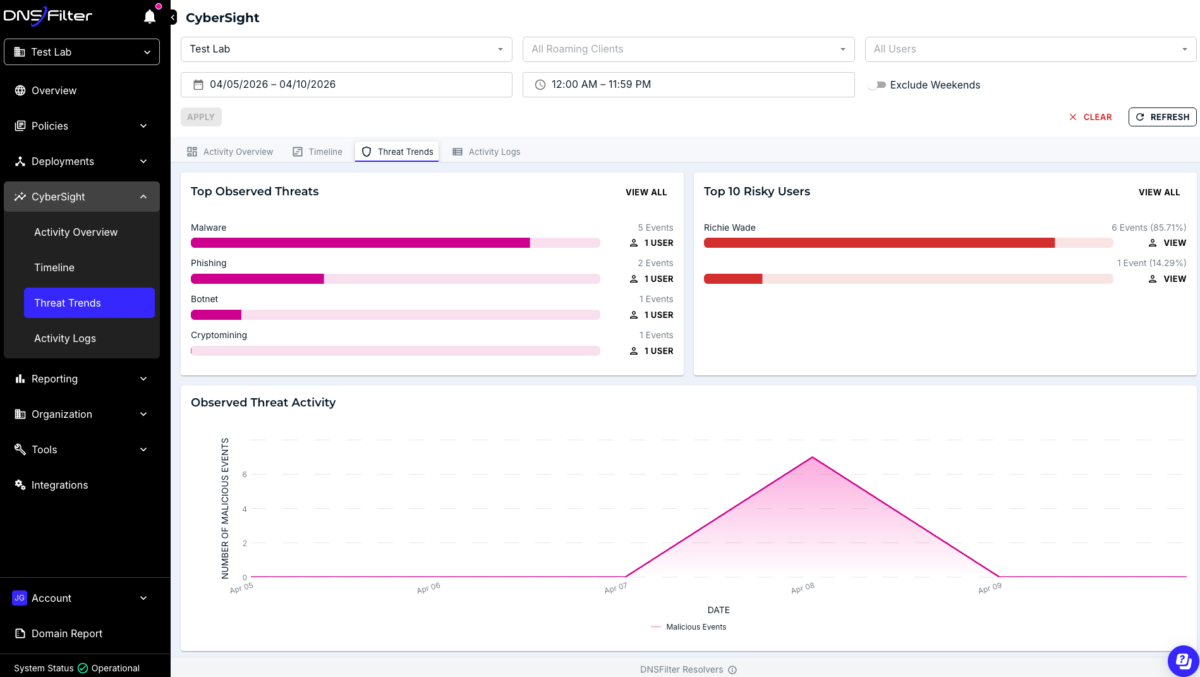
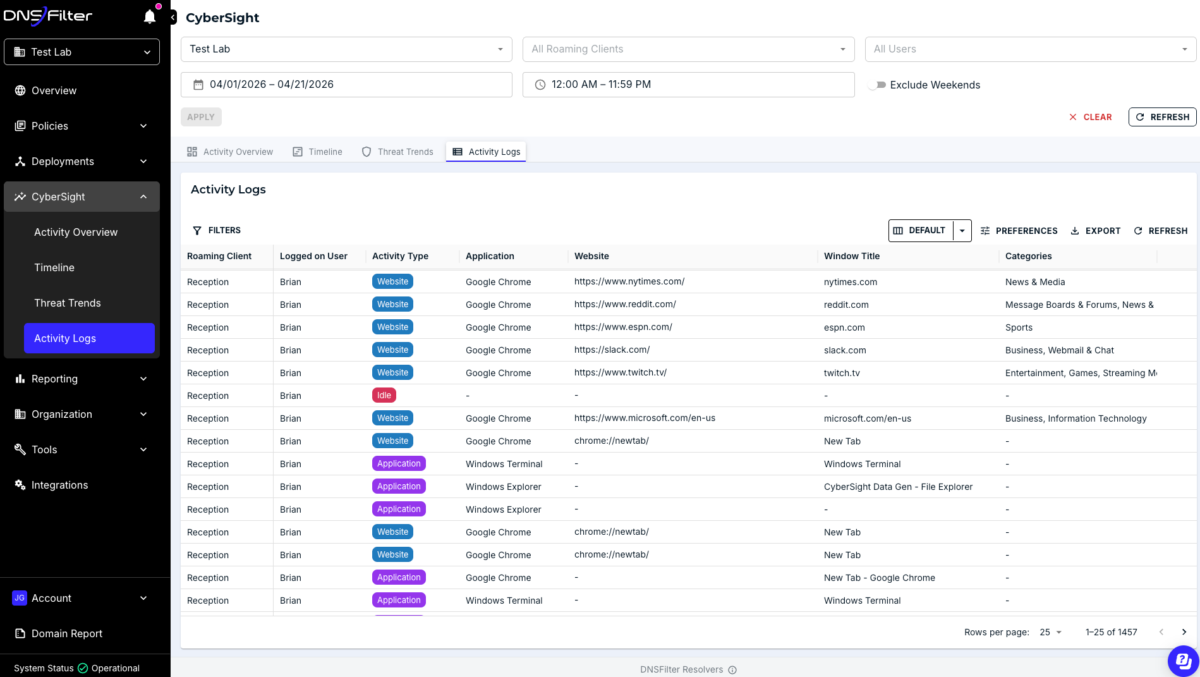
Valor de segurança tornado visível
Proteção integrada a cada consulta DNS
O N-able DNS Filtering powered by DNSFilter™ oferece proteção DNS no nível da consulta, para que as ameaças sejam projetadas para serem bloqueadas antes que os dados atinjam um dispositivo.
Classificação de domínio orientada por IA
Classificação de domínio orientada por IA
Cada consulta é pontuada em tempo real em relação a sinais comportamentais, capturando domínios maliciosos e recém-registrados que as listas de bloqueio tradicionais não detectam.
Anti-phishing baseado em imagens
Anti-phishing baseado em imagens
A análise visual detecta páginas de phishing que imitam marcas legítimas, adicionando uma camada de detecção além da reputação do domínio.
Rede Global Anycast
Rede Global Anycast
Cada consulta é roteada para o servidor mais próximo para resolução rápida e confiável com impacto mínimo de latência para os usuários.
Cliente roaming para dispositivos fora da rede
Cliente roaming para dispositivos fora da rede
Um agente leve aplica a mesma política no Windows, macOS, Android e iOS, correspondendo à proteção na rede onde quer que os usuários se conectem.
Sincronização com Active Directory e Microsoft Entra ID
Sincronização com Active Directory e Microsoft Entra ID
A sincronização automática de grupos e usuários suporta até 500.000 usuários, para que as estruturas de políticas existentes sejam transferidas sem trabalho manual.
A filtragem de DNS é uma parte fundamental da defesa em profundidade da segurança de TI. Conseguir proteger notebooks mesmo quando eles não estão na rede corporativa principal preenche uma lacuna crítica na proteção de segurança.
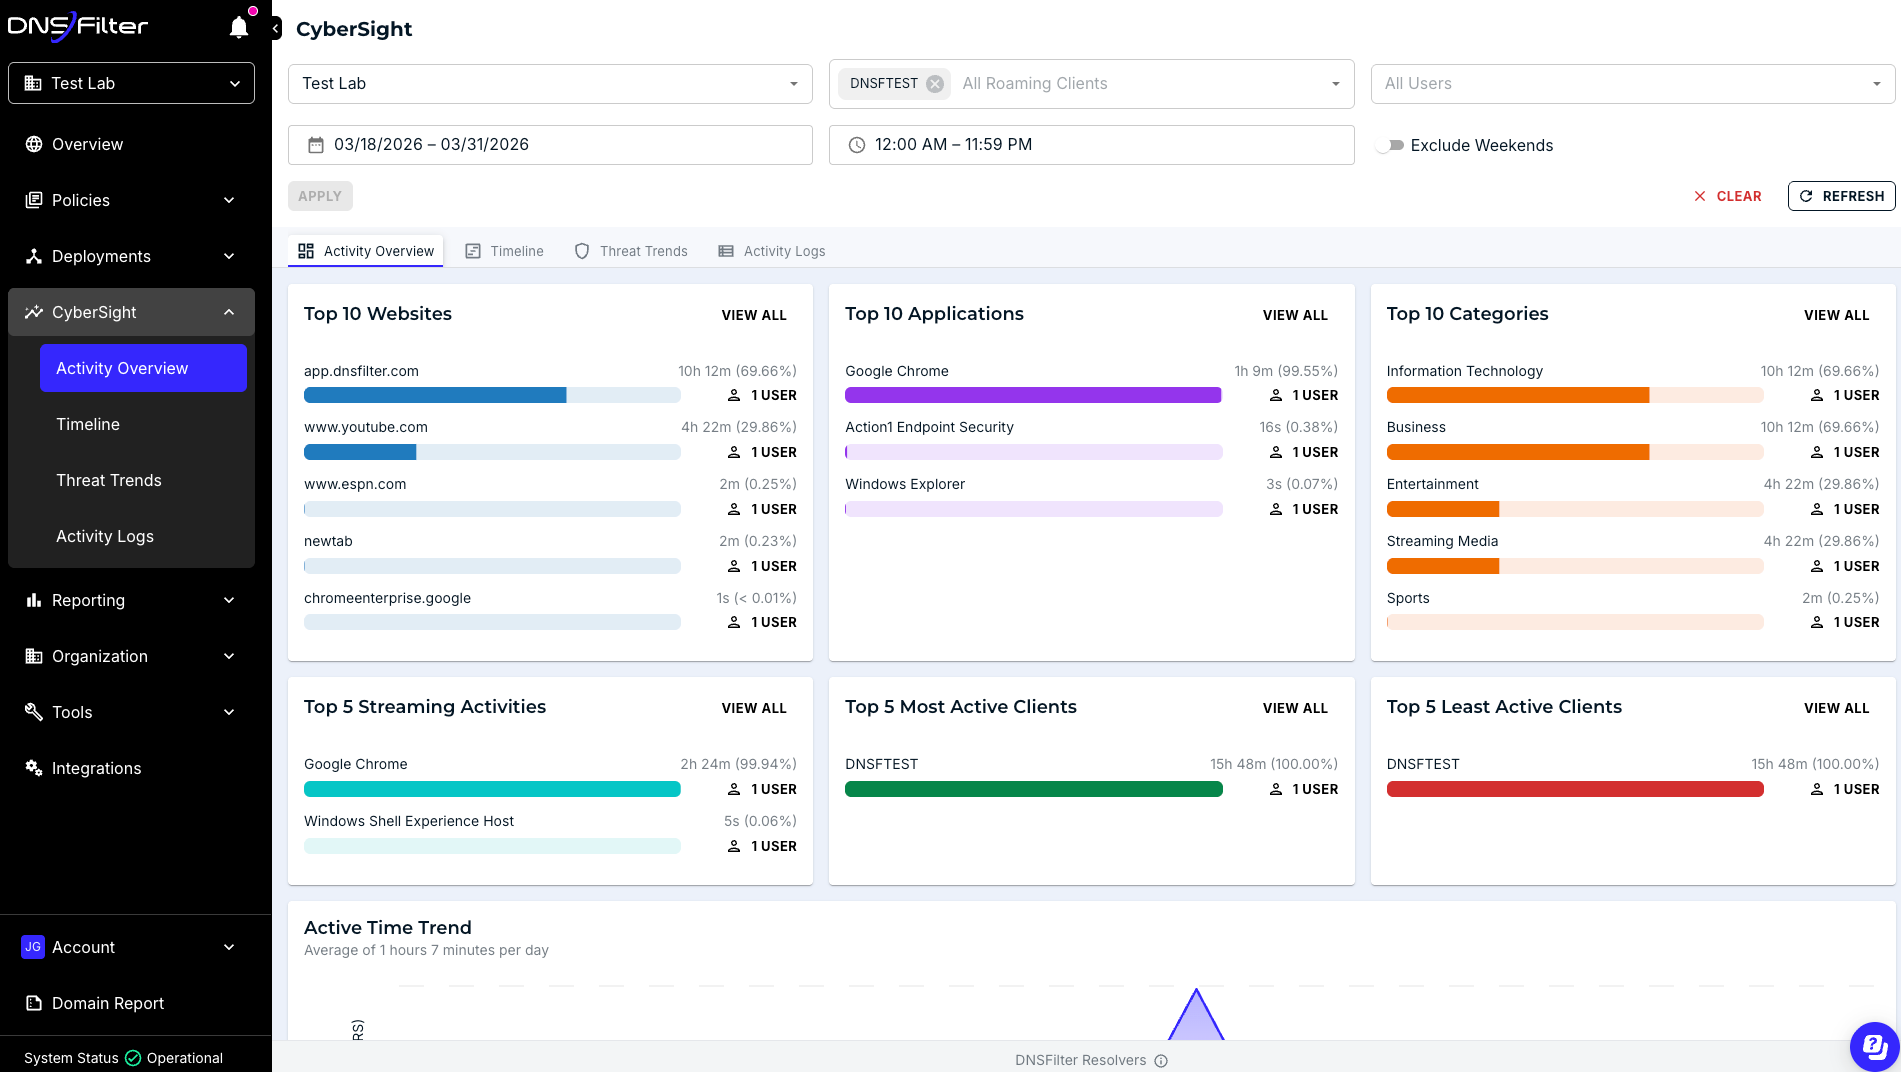
À frente das ameaças antes que atinjam uma lista de bloqueio
As ferramentas DNS tradicionais podem depender de feeds de reputação que atualizam depois que uma ameaça já atingiu as vítimas. A classificação de domínio orientada por IA identifica domínios maliciosos e recém-registrados em média 10 dias antes de aparecerem nesses feeds. Esse tempo de antecedência significa que os clientes estão protegidos de uma ameaça antes que ela vire notícia. A filtragem na camada DNS pode ajudar a impedir que endpoints comprometidos estabeleçam callbacks de comando e controle.
Eu adoro absolutamente o [N-able DNS Filtering]. Pesquisa de domínio, bloqueio de categorias, insights de categorias, log de consultas, segurança do usuário — tudo está perfeito e ótimo para uma empresa de qualquer tamanho.
Steven G Diretor de TI
Da perspectiva do usuário final, a facilidade de uso e implantação recebeu feedback positivo. O painel de gerenciamento central torna o gerenciamento de um ambiente multilocatário rápido e fácil.
Matt H Presidente
Interrompa a próxima ameaça antes que comece
Veja por que MSPs e equipes de TI escolhem a N-able como sua solução de DNS filtering.