
DNS-Filterung Web-Bedrohungen stoppen, bevor sie ein Gerät erreichen
DNS-Filterung wurde entwickelt, um bösartige Websites zu blockieren, bevor eine Verbindung hergestellt wird. Sie nutzt KI-gestützte Domänenintelligenz, um Bedrohungen Tage vor traditionellen Feeds zu kennzeichnen. Keine Hardware erforderlich.
Die meisten Web-Bedrohungen werden zu spät gestoppt
Neue bösartige Websites und Phishing-Domänen erscheinen schneller, als statische Blocklisten sie verfolgen können. Standard-Netzwerksicherheit schützt Benutzer im Büro, aber Remote- und Hybridarbeit hat geändert, wo Benutzer sich verbinden, und traditionelle Edge-Kontrollen folgen ihnen nicht immer nach draußen. Die Lücke zwischen dem Auftreten einer Bedrohung und ihrem Erscheinen in einem reputationsbasierten Feed ist der Ort, an dem Angriffe stattfinden. DNS-Filterung schließt diese Lücke, indem sie Bedrohungen blockiert, bevor überhaupt eine Verbindung hergestellt wird.
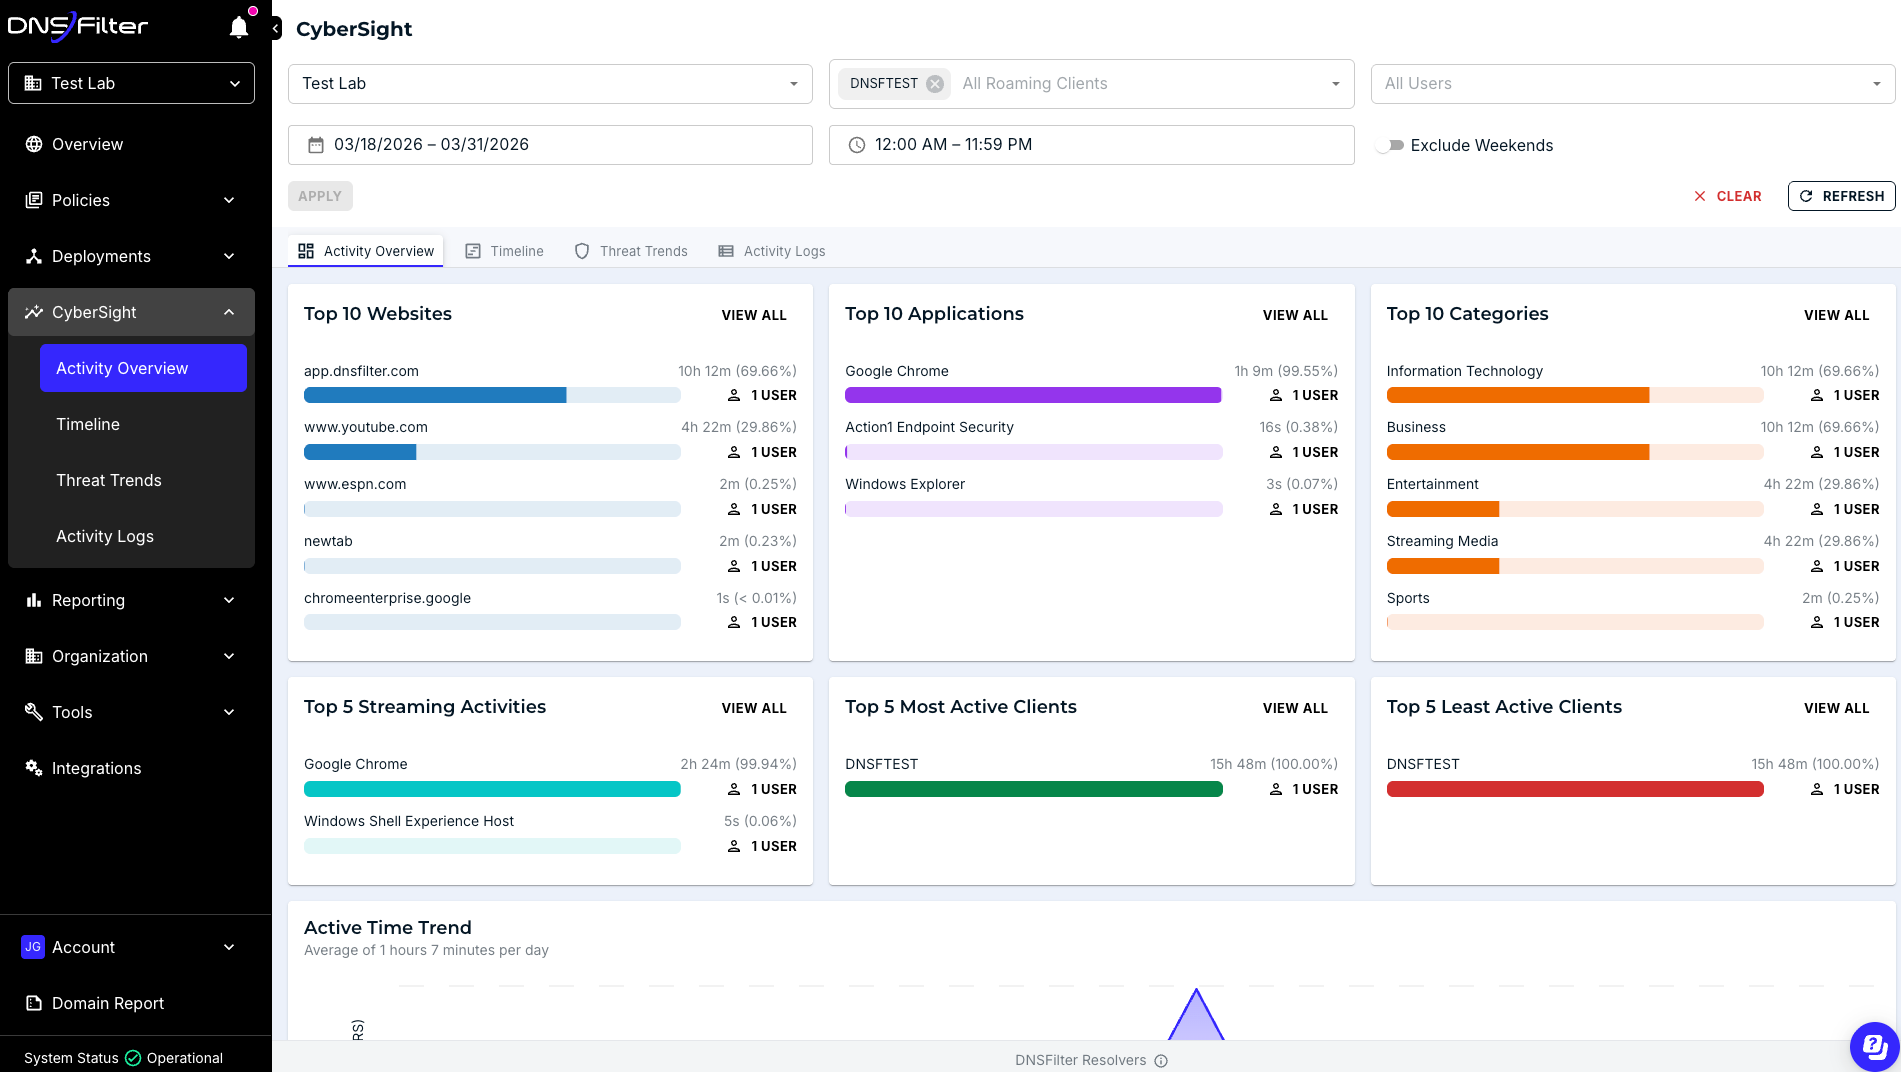
Was sich ändert, wenn Bedrohungen auf DNS-Ebene blockiert werden

Blockiert, bevor Geräte erreicht werden

Schutz, der Benutzern folgt

Erster Client in wenigen Minuten geschützt
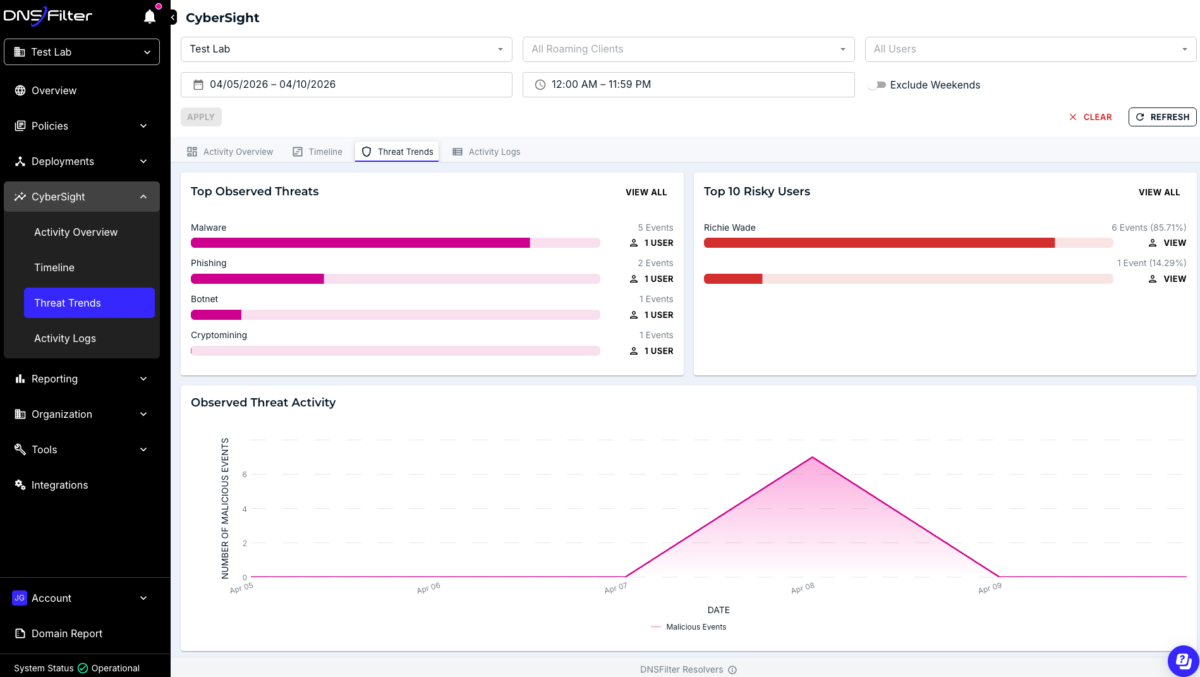
Sicherheitswert sichtbar gemacht
Schutz in jeder DNS-Anfrage integriert
N-able DNS Filtering powered by DNSFilter™ bietet DNS-Schutz auf Abfrageebene, sodass Bedrohungen blockiert werden, bevor Daten ein Gerät erreichen.
KI-gestützte Domänenklassifizierung
KI-gestützte Domänenklassifizierung
Jede Abfrage wird in Echtzeit anhand von Verhaltenssignalen bewertet, wodurch bösartige und neu registrierte Domänen erkannt werden, die traditionelle Blocklisten übersehen.
Bildbasierter Anti-Phishing-Schutz
Bildbasierter Anti-Phishing-Schutz
Die visuelle Analyse erkennt Phishing-Seiten, die legitime Marken nachahmen, und fügt eine Erkennungsebene jenseits der Domänenreputation hinzu.
Globales Anycast-Netzwerk
Globales Anycast-Netzwerk
Jede Abfrage wird an den nächstgelegenen Server weitergeleitet, um eine schnelle, zuverlässige Auflösung mit minimaler Latenz für Benutzer zu gewährleisten.
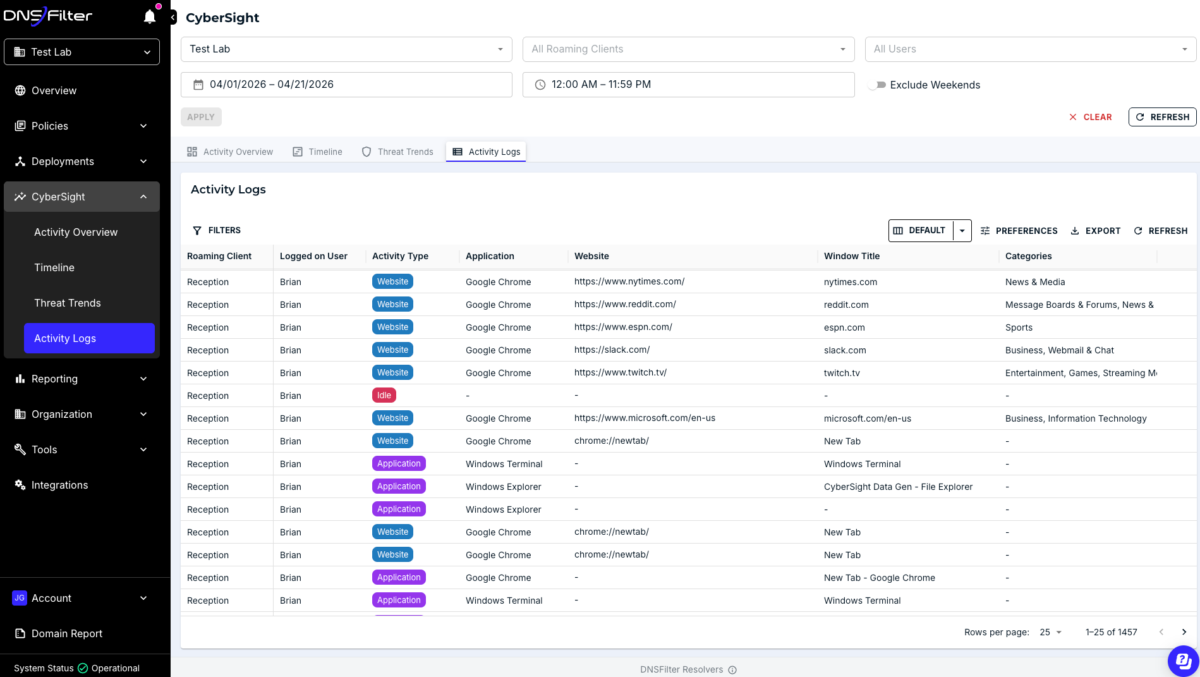
Roaming-Client für Off-Network-Geräte
Roaming-Client für Off-Network-Geräte
Ein schlanker Agent erzwingt dieselbe Richtlinie auf Windows, macOS, Android und iOS und gleicht den On-Network-Schutz an, wo immer Benutzer sich verbinden.
Active Directory- und Microsoft Entra ID-Synchronisierung
Active Directory- und Microsoft Entra ID-Synchronisierung
Die automatische Synchronisierung von Gruppen und Benutzern unterstützt bis zu 500.000 Benutzer, sodass bestehende Richtlinienstrukturen ohne manuellen Aufwand übernommen werden.
DNS-Filterung ist ein entscheidender Bestandteil der IT-Sicherheitsstrategie nach dem Defense-in-Depth-Prinzip. Die Möglichkeit, Laptops auch dann zu schützen, wenn sie sich nicht im Hauptunternehmensnetzwerk befinden, schließt eine kritische Lücke im Sicherheitsschutz.
Bedrohungen voraus, bevor sie eine Blockliste erreichen
Traditionelle DNS-Tools verlassen sich möglicherweise auf Reputations-Feeds, die erst aktualisiert werden, nachdem eine Bedrohung bereits Opfer erreicht hat. Die KI-gestützte Domänenklassifizierung identifiziert bösartige und neu registrierte Domänen durchschnittlich 10 Tage, bevor sie in diesen Feeds erscheinen. Dieser Vorsprung bedeutet, dass Clients vor einer Bedrohung geschützt sind, bevor sie in den Nachrichten auftaucht. DNS-Layer-Filterung kann dazu beitragen, zu verhindern, dass kompromittierte Endpunkte Command-and-Control-Rückrufe herstellen.
Ich liebe [N-able DNS Filtering] absolut. Domänensuche, Kategorienblockierung, Kategorie-Einblicke, Abfrageprotokoll, Benutzersicherheit – alles ist perfekt und großartig für Unternehmen jeder Größe.“
Steven G IT-Direktor
Aus Endbenutzersicht haben die Benutzerfreundlichkeit und die Bereitstellung positives Feedback erhalten. Das zentrale Verwaltungs-Dashboard macht die Verwaltung einer Multi-Tenant-Umgebung schnell und einfach.“
Matt H Präsident
Die nächste Bedrohung stoppen, bevor sie beginnt
Erfahren Sie, warum MSPs und IT-Teams N-able als ihre DNS-Filterlösung wählen.