
DNS Filtering Aiuta a fermare le minacce web prima che raggiungano un dispositivo
Progettato per bloccare i siti web dannosi prima che venga stabilita una connessione, il filtraggio DNS utilizza l’intelligenza dei domini basata sull’IA per segnalare le minacce con giorni di anticipo rispetto ai feed tradizionali. Nessun hardware richiesto.
La maggior parte delle minacce web viene fermata troppo tardi
Nuovi siti web dannosi e domini di phishing appaiono più velocemente di quanto le blocklist statiche possano tracciare. La sicurezza di rete standard protegge gli utenti in ufficio, ma il lavoro remoto e ibrido ha cambiato il modo in cui gli utenti si connettono e i controlli perimetrali tradizionali non sempre li seguono fuori sede. Gli attacchi avvengono proprio nell’intervallo tra la comparsa di una minaccia e il suo inserimento in un feed basato sulla reputazione. Il filtraggio DNS colma questo divario bloccando le minacce prima ancora che venga stabilita una connessione.
Cosa cambia quando le minacce vengono bloccate a livello DNS

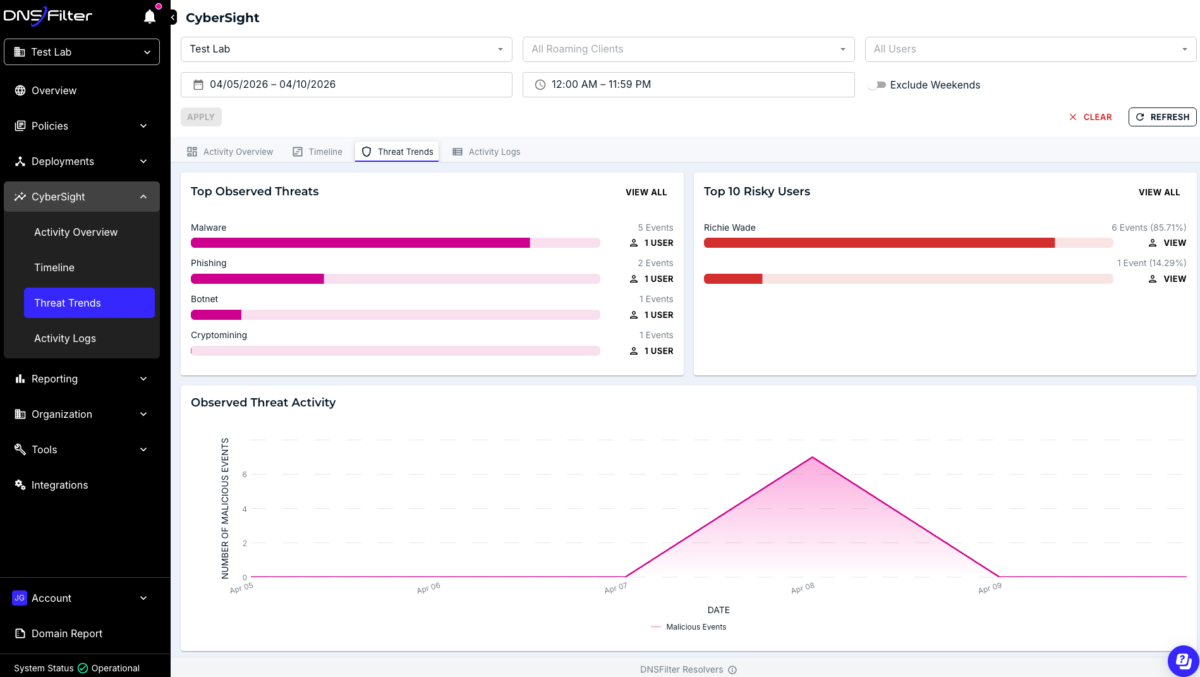
Bloccate prima di raggiungere i dispositivi

Protezione che segue gli utenti

Primo client protetto in pochi minuti
Valore della sicurezza reso visibile
Protezione integrata in ogni query DNS
N-able DNS Filtering con tecnologia DNSFilter™ offre protezione DNS a livello di query, in modo che le minacce siano bloccate prima che i dati raggiungano un dispositivo.
Classificazione dei domini basata sull'IA
Classificazione dei domini basata sull'IA
Ogni query viene valutata in tempo reale rispetto a segnali comportamentali, individuando domini dannosi e registrati di recente che le blocklist tradizionali ignorano.
Anti-phishing basato sulle immagini
Anti-phishing basato sulle immagini
L’analisi visiva rileva le pagine di phishing che imitano marchi legittimi, aggiungendo un livello di rilevamento oltre alla reputazione del dominio.
Rete Anycast globale
Rete Anycast globale
Ogni query viene instradata al server più vicino per una risoluzione rapida e affidabile con un impatto minimo sulla latenza per gli utenti.
Client di roaming per dispositivi fuori rete
Client di roaming per dispositivi fuori rete
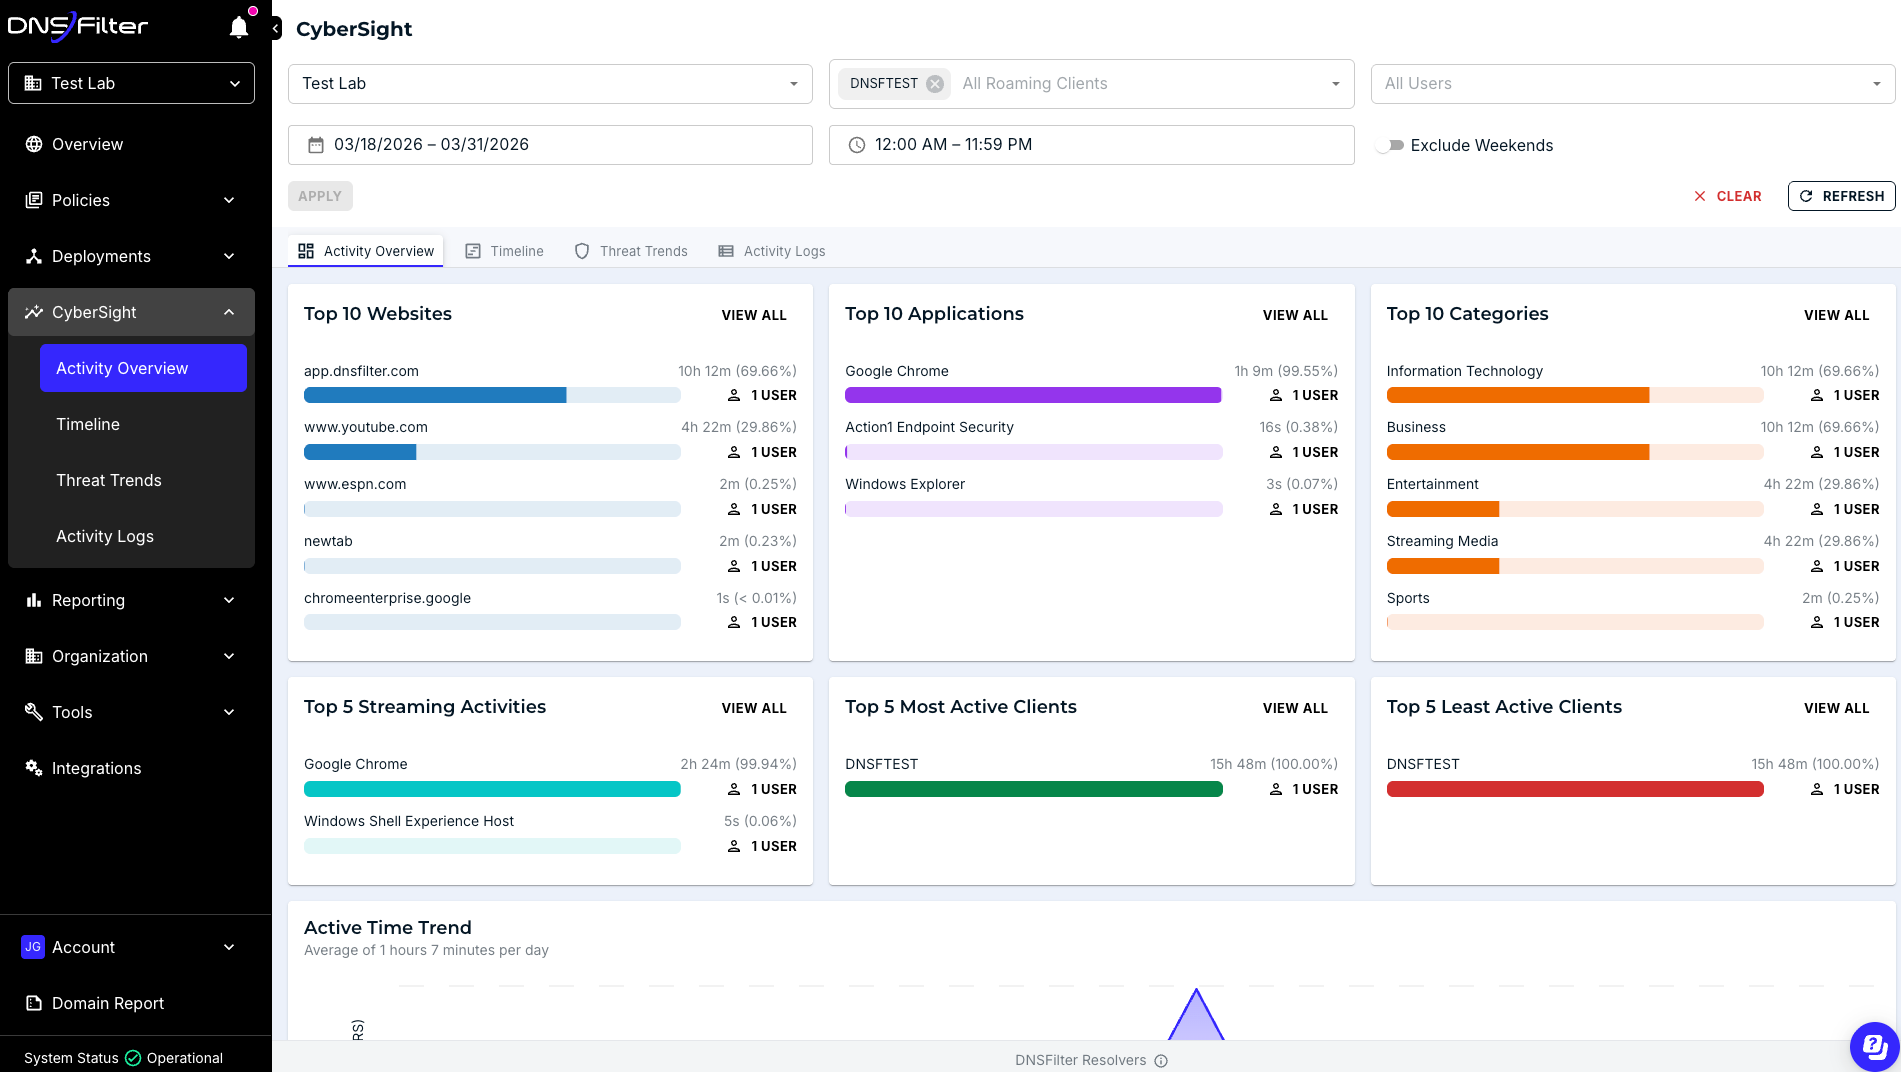
Un agente leggero applica la stessa policy su Windows, macOS, Android e iOS, garantendo la stessa protezione in rete ovunque gli utenti si connettano.
Sincronizzazione Active Directory e Microsoft Entra ID
Sincronizzazione Active Directory e Microsoft Entra ID
La sincronizzazione automatica di gruppi e utenti supporta fino a 500.000 utenti, così le strutture delle policy esistenti vengono trasferite senza lavoro manuale.
Il filtraggio DNS è una componente fondamentale della difesa in profondità della sicurezza IT. Poter proteggere i laptop anche quando non sono collegati alla rete aziendale principale colma una lacuna critica nella protezione della sicurezza.
In anticipo sulle minacce prima che finiscano in una blocklist
Gli strumenti DNS tradizionali possono fare affidamento su feed di reputazione che si aggiornano dopo che una minaccia ha già raggiunto le vittime. La classificazione dei domini basata sull’IA identifica i domini dannosi e quelli registrati di recente con una media di 10 giorni di anticipo rispetto alla loro comparsa su tali feed. Questo vantaggio temporale significa che i clienti sono protetti da una minaccia prima che faccia notizia. Il filtraggio a livello DNS può aiutare a prevenire che gli endpoint compromessi stabiliscano callback di comando e controllo.
Adoro [N-able DNS Filtering]. Ricerca dei domini, blocco delle categorie, approfondimenti sulle categorie, log delle query, sicurezza degli utenti: è tutto impeccabile e perfetto per aziende di ogni dimensione.
Steven G Direttore IT
Dal punto di vista dell’utente finale, la facilità d’uso e di distribuzione ha raccolto feedback positivi. La dashboard di gestione centrale rende la gestione di un ambiente multi-tenant rapida e semplice.
Matt H Presidente
Ferma la prossima minaccia prima che inizi
Scopri perché gli MSP e i team IT scelgono N-able come soluzione di filtraggio DNS.