

N-able EDR FedRAMP Editions (powered by SentinelOne) Gewinnen Sie reguliertes Geschäft. Behalten Sie Ihr bestehendes Betriebsmodell bei.
N-able bietet SentinelOne FedRAMP-Lösungen, um Ihre regulierten Umgebungen auf dem Stack zu schützen, den Sie bereits kennen.
FedRAMP Moderate-autorisiert, von Haus aus
Basierend auf der Singularity Platform und dem Singularity Data Lake von SentinelOne, die SentinelOne als FedRAMP High-autorisiert angekündigt hat. N-able bietet nun SentinelOne’s FedRAMP Moderate-autorisierte Sicherheit, bewertet nach NIST SP 800-53-Kontrollen, sodass Ihr Unternehmen CMMC 2.0- und NIST SP 800-171-Compliance-Programme auf derselben Plattform unterstützen kann, die Sie bereits nutzen.
Compliance-Anforderungen betreffen nicht nur Bundesbehörden
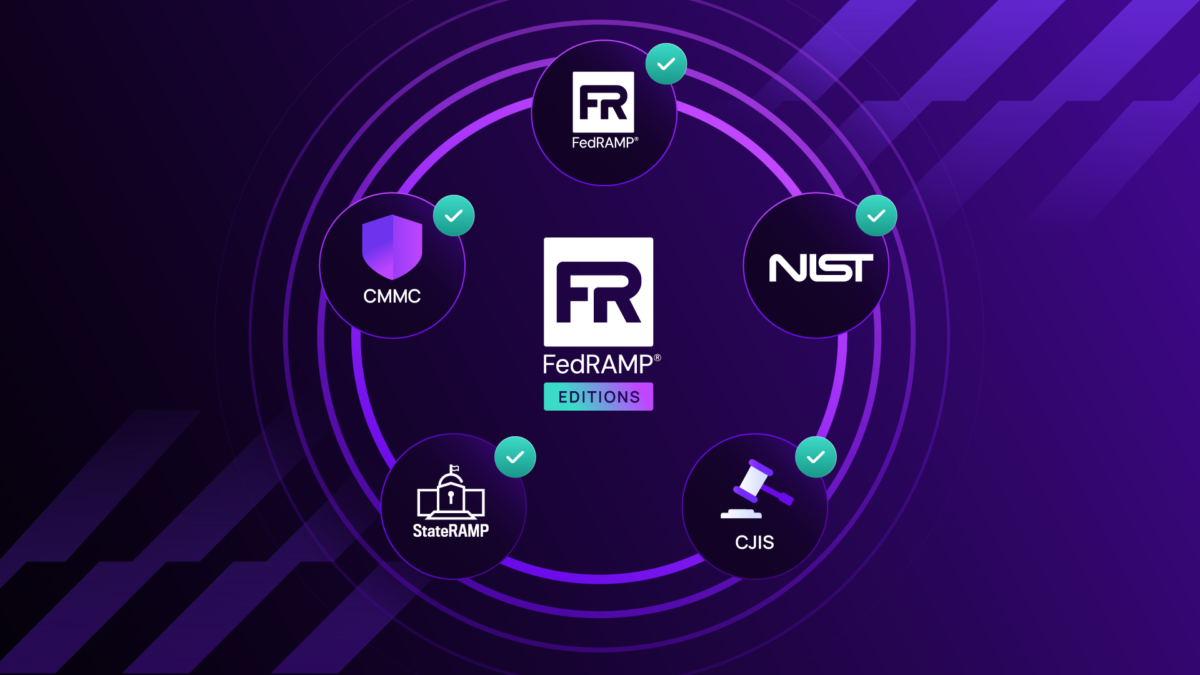
MSPs, VARs, DIB-Lieferanten und regulierte IT-Teams benötigen eine klarere Möglichkeit, Kunden mit FedRAMP-, CMMC-, CJIS-, StateRAMP- oder NIST-Anforderungen zu unterstützen. FedRAMP Editions helfen dabei, diese SentinelOne-Chancen innerhalb des N-able-Portfolios zu behalten. Unterstützen Sie die Anforderungen regulierter Kunden mit SentinelOne FedRAMP-Lösungen über N-able und standardisieren Sie so den Sicherheitsbetrieb in konformen Umgebungen.
Was im FedRAMP-Portfolio enthalten ist
Das Portfolio geht über EDR hinaus: SentinelOne-Funktionen für Endpoint-Schutz, cloud-native Sicherheit, Netzwerkerkennung, Datenaufbewahrung/-aufnahme, Cloud-Datenexport, Automatisierung, Forensik und Managed Response.
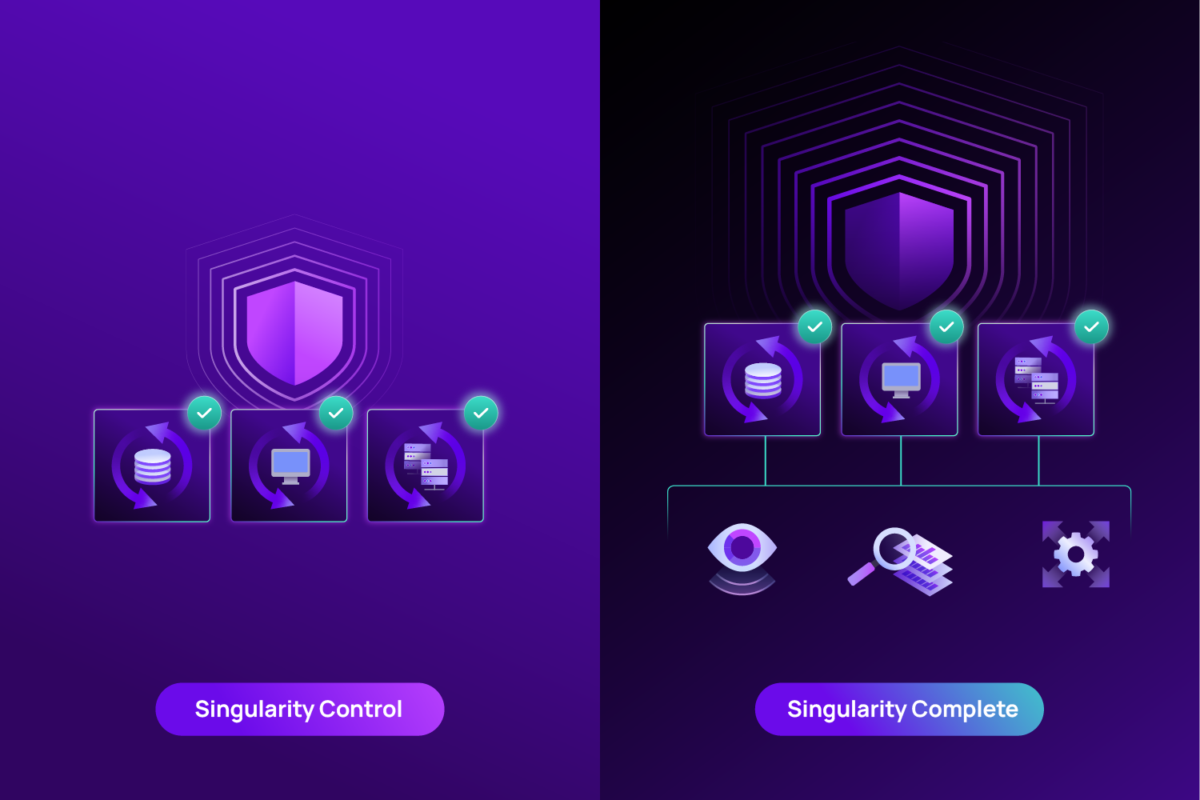
Zwei Schutzstufen helfen Unternehmen, die Sicherheitstiefe auf regulierte Endpoints und Workloads abzustimmen. Zusammen helfen Singularity Complete und Singularity Control Teams dabei, den Schutz auf die Assets und Umgebungen abzustimmen, die sie bereits betreuen.
- Singularity Control: wesentliche Prävention und Reaktion für Unternehmen, die den Schutz in regulierten Endpoint- und Workload-Umgebungen standardisieren.
- Singularity Complete: tiefere Transparenz, Untersuchungs- und Reaktionsfähigkeiten für Teams, die mehr operative Tiefe in Compliance-getriebenen Umgebungen benötigen.
Datenfunktionen unterstützen Untersuchungs-, Berichts- und Compliance-Workflows.
- Singularity Data Lake (Data Retention): hilft dabei, die Telemetrie- und Beweisdaten zu bewahren, die für Untersuchungen, Audits und Compliance-Workflows benötigt werden.
- Singularity Data Lake (Data Ingest): bringt umfassendere Sicherheitstelemetrie in eine einheitliche Datengrundlage für Analyse und beweisgestützte Reaktion.
- Cloud Funnel Data Export: unterstützt langfristige Analysen, Berichte und nachgelagerte Compliance-Prozesse in kundengesteuerten Umgebungen.
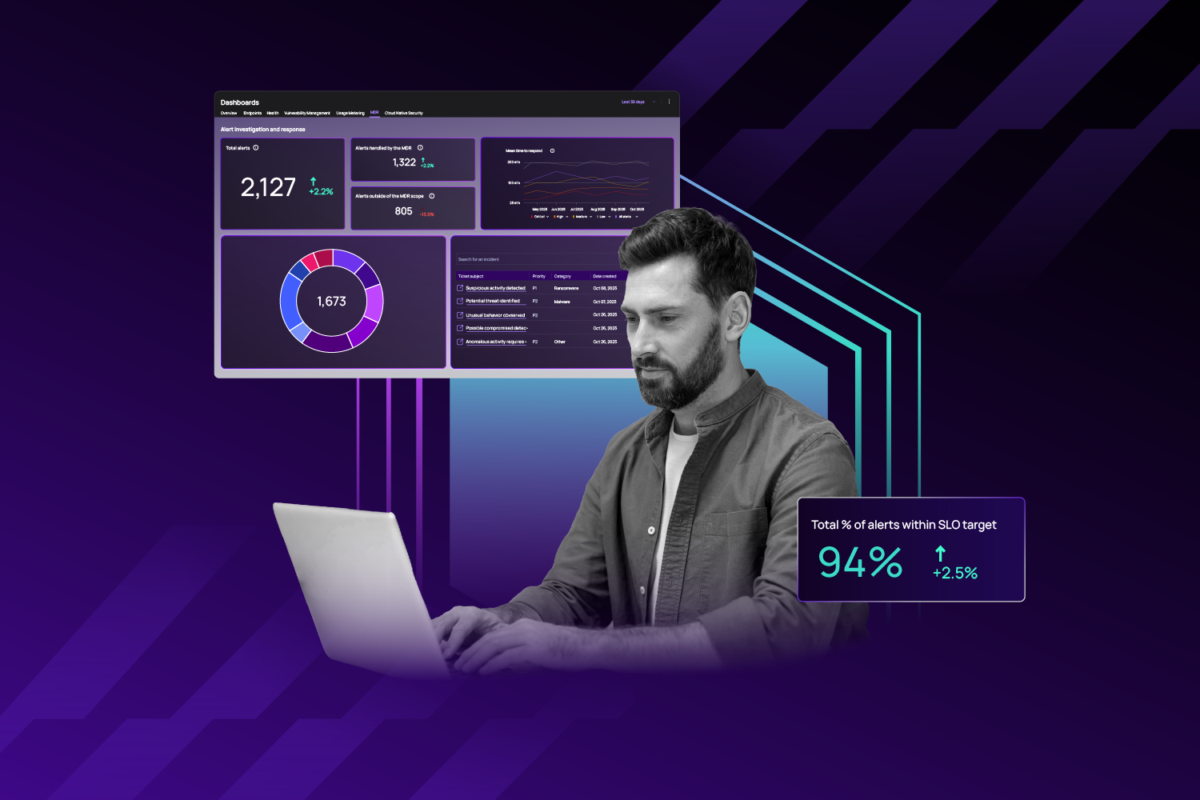
Schließen Sie Lücken und reduzieren Sie den operativen Aufwand.
- Wayfinder MDR Essentials: überwachte Erkennung und Reaktion, die hilft, die Lücke zwischen Warnmeldungen, Maßnahmen und Kundenerwartungen zu schließen.
- Singularity Network Discovery: deckt unverwaltete Assets auf, bevor sie zu Audit-Feststellungen werden.
- Singularity Vulnerability Management: priorisiert Risiken, sodass der Behebungsaufwand dort ansetzt, wo das Risiko am höchsten ist.
- Singularity RemoteOps Forensics: hilft Teams, Beweise konsistenter zu sammeln und zu reagieren, wenn jede Maßnahme später möglicherweise erklärt werden muss.
Sichern Sie moderne Workloads und skalieren Sie die Reaktion.
- Cloud Native Security (Foundations & Pro): erweitert den Schutz auf cloud-native Umgebungen, sodass Teams mehr vom Stack mit einem einheitlichen Betriebsmodell absichern können.
- Singularity Hyperautomation: hilft Sicherheitsteams, von manueller Nachverfolgung zu wiederholbaren, automatisierten Reaktions-Workflows überzugehen, die in regulierten Umgebungen skalieren.
N-able EDR FedRAMP Editions bieten qualifizierten Kunden Zugang zu ausgewählten SentinelOne FedRAMP-Lösungen über N-able. Die Verfügbarkeit einzelner SKUs kann je nach Region, Bereitstellungsmodell, kommerzieller Bereitschaft und Kundenberechtigung variieren. Bestätigen Sie die aktuelle Verfügbarkeit, den Compliance-Umfang und die Betriebsanforderungen mit Ihrem N-able-Ansprechpartner. Die Nutzung dieser Angebote kann ein umfassenderes Compliance-Programm unterstützen, macht ein Unternehmen oder einen Endkunden jedoch nicht von sich aus compliant.
Häufig gestellte Fragen
Ist N-able EDR FedRAMP-autorisiert?
Ist N-able EDR FedRAMP-autorisiert?
Die verfügbare Funktion basiert auf ausgewählten SentinelOne FedRAMP Moderate-Lösungen, die über N-able verfügbar sind. SentinelOne hat die FedRAMP High-Autorisierung für die Singularity Platform und den Singularity Data Lake angekündigt. Verfügbarkeit und Berechtigung können je nach Kundenanforderungen, Bereitstellungsmodellen und geltendem Programmumfang variieren.
Ich bin keine Bundesbehörde. Warum sollte ich FedRAMP Editions benötigen?
Ich bin keine Bundesbehörde. Warum sollte ich FedRAMP Editions benötigen?
Compliance-Verpflichtungen können sich auch auf MSPs, VARs, DIB-Lieferanten und regulierte IT-Teams erstrecken, die staatliche oder compliance-getriebene Kunden unterstützen. FedRAMP Editions können Gespräche rund um FedRAMP-, CMMC-, CJIS-, StateRAMP- und NIST-Anforderungen unterstützen, machen ein Unternehmen jedoch nicht von sich aus compliant.
Hilft es bei CMMC, NIST SP 800-171, EO 14028 oder OMB M-21-31?
Hilft es bei CMMC, NIST SP 800-171, EO 14028 oder OMB M-21-31?
Sie können diese Programme unterstützen, indem sie berechtigten Kunden helfen, regulierte Sicherheits-Anwendungsfälle über Endpoint, Cloud, Daten, Automatisierung, Forensik, Schwachstellenmanagement und Managed Response hinweg zu standardisieren. Die Compliance-Ergebnisse hängen von der gesamten Umgebung, den Kontrollen, dem Umfang, der Konfiguration und dem Betriebsmodell des Kunden ab.
Wie erfolgt die Lizenzabrechnung?
Wie erfolgt die Lizenzabrechnung?
Die Lizenzierung erfolgt pro Asset: pro Workstation, pro Server, pro Pod oder Task oder pro Container-Host, je nach SKU. Retention-Add-ons werden pro Endpoint berechnet. Data Ingest wird nach durchschnittlich aufgenommenen GB pro Tag abgerechnet. Wenden Sie sich für aktuelle Preise an Ihren N-able-Ansprechpartner.
Was sind FedRAMP-Sicherheitslösungen?
Was sind FedRAMP-Sicherheitslösungen?
FedRAMP-Sicherheitslösungen sind Sicherheitsprodukte, die eine FedRAMP-Autorisierung erhalten haben, das heißt, sie wurden gegen eine NIST SP 800-53-Kontrollbasis bewertet. Unternehmen, die föderale oder regulierte Workloads unterstützen, nutzen sie als autorisierte Tools innerhalb eines umfassenderen Compliance-Programms.
Sind FedRAMP-Compliance-Lösungen dasselbe wie FedRAMP-konform zu sein?
Sind FedRAMP-Compliance-Lösungen dasselbe wie FedRAMP-konform zu sein?
Nein. Die FedRAMP-Autorisierung gilt für ein Produkt oder einen Dienst, der gegen eine NIST SP 800-53-Basis bewertet wurde. Die Nutzung autorisierter Tools unterstützt ein Compliance-Programm, macht ein Unternehmen jedoch nicht von sich aus compliant – dies hängt von Ihrer gesamten Umgebung, den Kontrollen, dem Umfang und dem Betriebsmodell ab.