
Filtrage DNS Aidez à stopper les cybermenaces avant qu’elles n’atteignent un appareil
Conçu pour bloquer les sites malveillants avant l’établissement d’une connexion, le filtrage DNS utilise l’intelligence des domaines pilotée par l’IA pour signaler les menaces plusieurs jours avant les flux traditionnels. Aucun matériel requis.
La plupart des cybermenaces sont arrêtées trop tard
De nouveaux sites web malveillants et domaines de phishing apparaissent plus rapidement que les listes de blocage statiques ne peuvent les suivre. La sécurité réseau standard protège les utilisateurs au bureau, mais le travail à distance et hybride a changé les lieux de connexion, et les contrôles de périmètre traditionnels ne les suivent pas toujours à l’extérieur. C’est dans l’intervalle entre l’apparition d’une menace et son inscription dans un flux basé sur la réputation que les attaques surviennent. Le filtrage DNS comble cette lacune en bloquant les menaces avant même qu’une connexion ne soit établie.
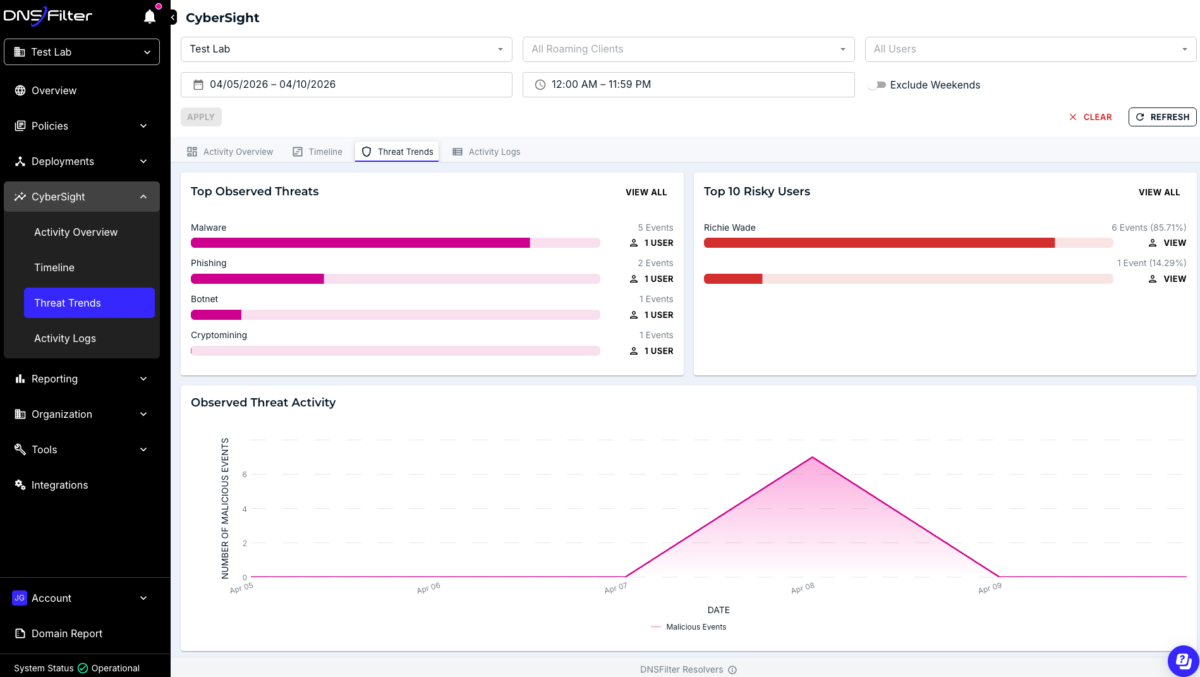
Ce qui change lorsque les menaces sont bloquées au niveau de la couche DNS

Bloquées avant d’atteindre les appareils

Une protection qui suit les utilisateurs

Premier client protégé en quelques minutes
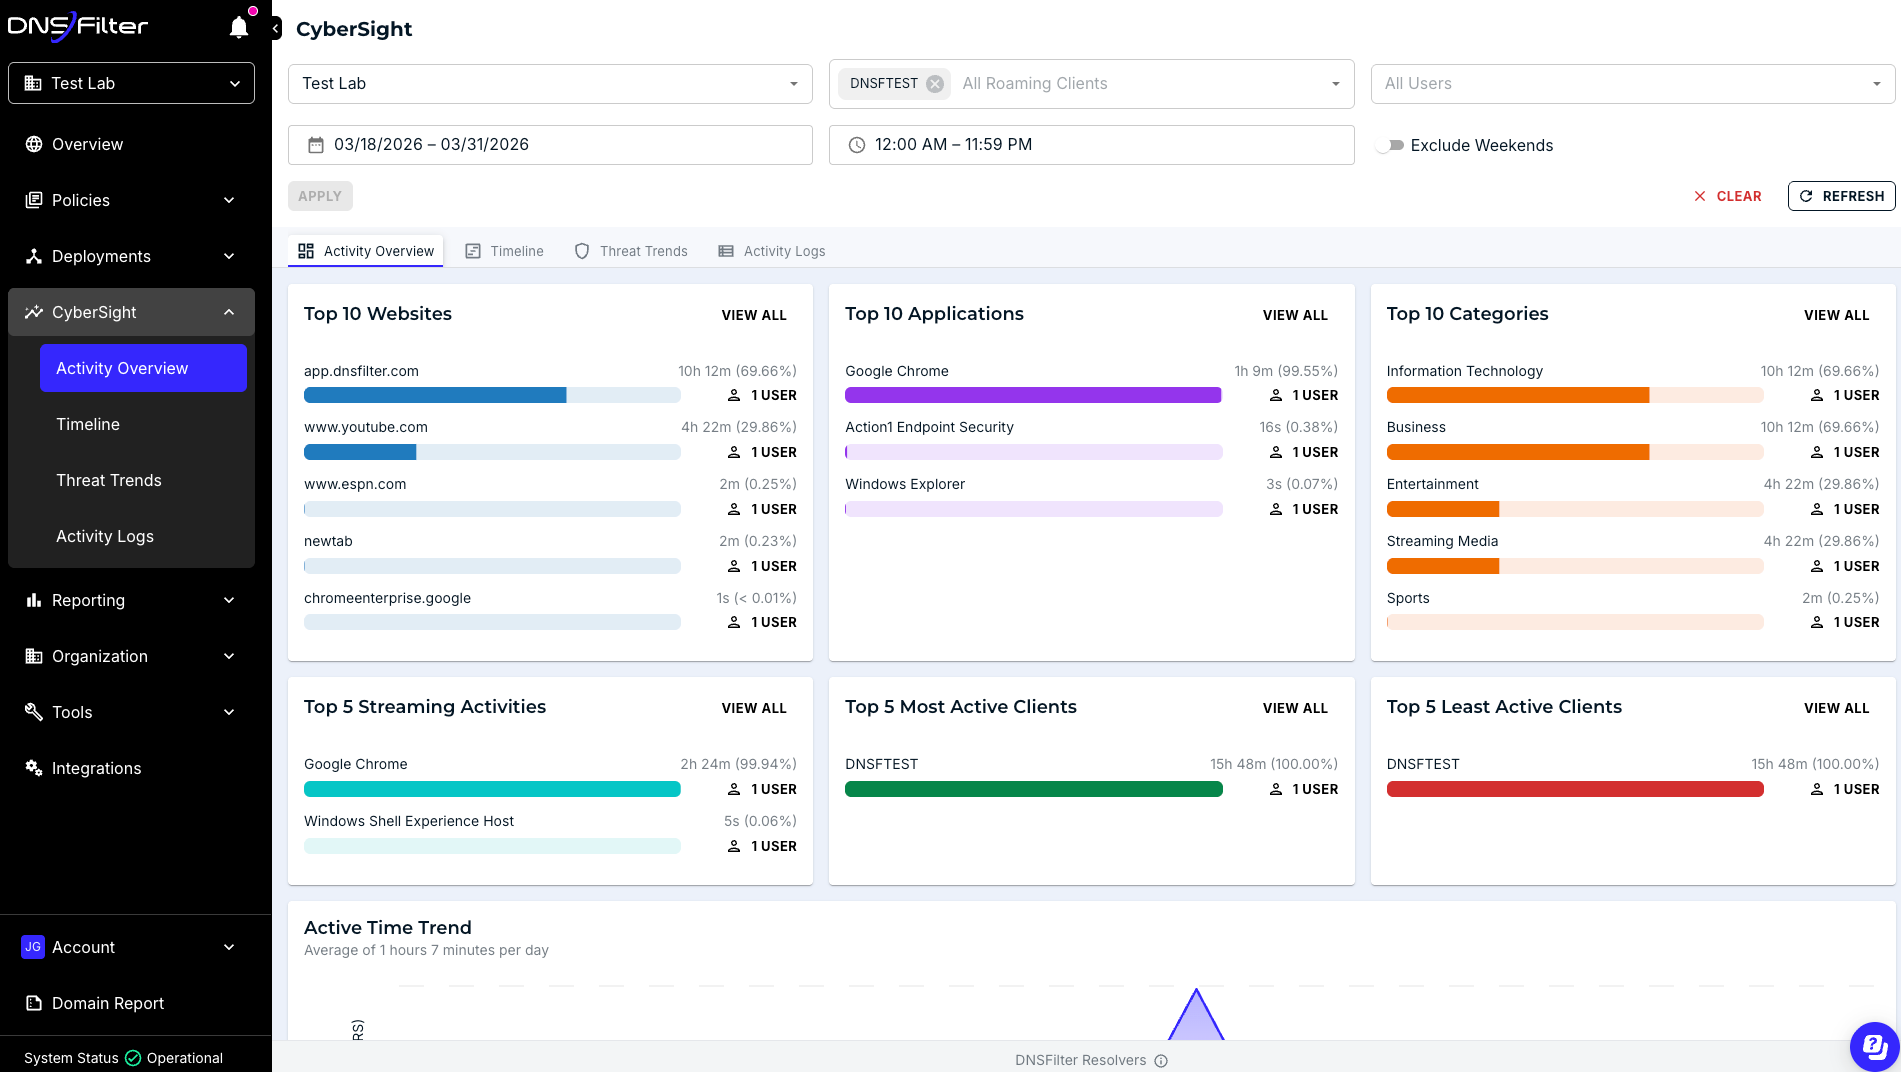
La valeur de la sécurité rendue visible
Protection intégrée à chaque requête DNS
N-able DNS Filtering, propulsé par DNSFilter™, offre une protection DNS au niveau de la requête, de sorte que les menaces sont conçues pour être bloquées avant que les données n’atteignent un appareil.
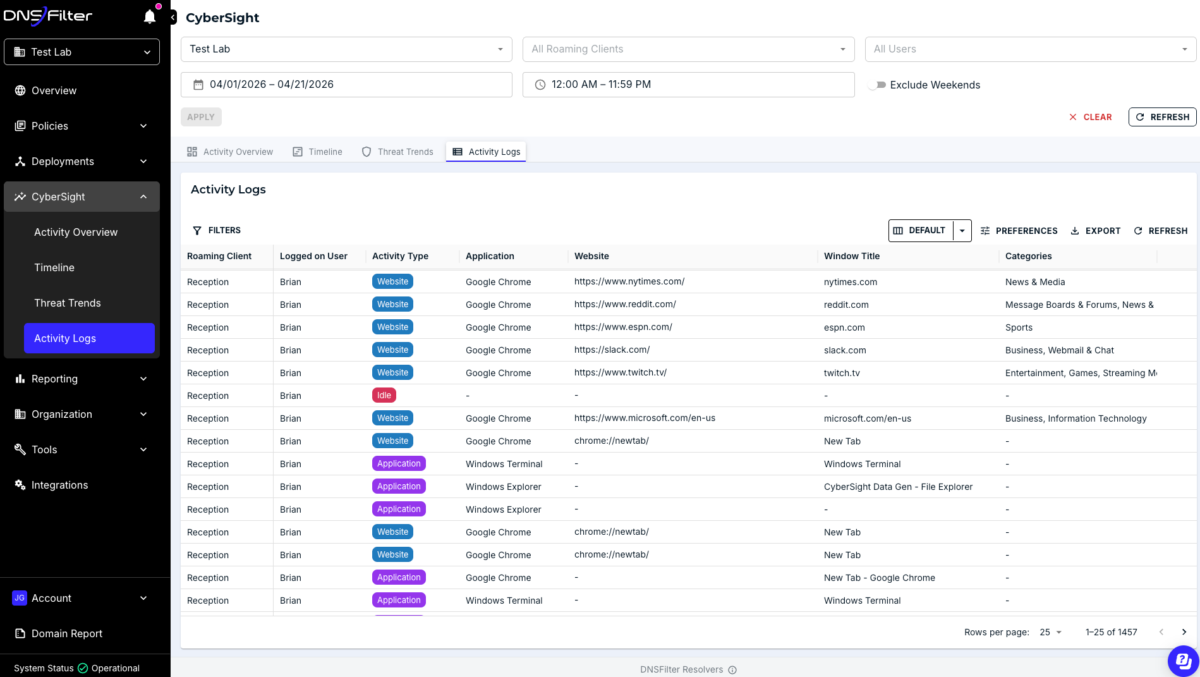
Classification des domaines par IA
Classification des domaines par IA
Chaque requête est évaluée en temps réel par rapport à des signaux comportementaux, détectant les domaines malveillants et nouvellement enregistrés que les listes de blocage traditionnelles ignorent.
Anti-phishing basé sur l’image
Anti-phishing basé sur l’image
L’analyse visuelle détecte les pages de phishing qui imitent des marques légitimes, ajoutant une couche de détection au-delà de la réputation du domaine.
Réseau Anycast mondial
Réseau Anycast mondial
Chaque requête est acheminée vers le serveur le plus proche pour une résolution rapide et fiable avec un impact minimal sur la latence pour les utilisateurs.
Client nomade pour les appareils hors réseau
Client nomade pour les appareils hors réseau
Un agent léger applique la même politique sur Windows, macOS, Android et iOS, égalant la protection sur réseau partout où les utilisateurs se connectent.
Synchronisation Active Directory et Microsoft Entra ID
Synchronisation Active Directory et Microsoft Entra ID
La synchronisation automatique des groupes et des utilisateurs prend en charge jusqu’à 500 000 utilisateurs, de sorte que les structures de politiques existantes sont transférées sans travail manuel.
Le filtrage DNS est un élément essentiel de la défense en profondeur en matière de sécurité informatique. Pouvoir protéger les ordinateurs portables même lorsqu'ils ne sont pas connectés au réseau principal de l'entreprise comble une faille critique en matière de sécurité.
Devancez les menaces avant qu’elles ne figurent sur une liste de blocage
Les outils DNS traditionnels peuvent s’appuyer sur des flux de réputation mis à jour après que la menace a déjà atteint ses victimes. La classification des domaines par IA identifie les domaines malveillants et nouvellement enregistrés en moyenne 10 jours avant qu’ils n’apparaissent sur ces flux. Ce délai d’avance signifie que les clients sont protégés contre une menace avant qu’elle ne fasse la une des journaux. Le filtrage au niveau DNS peut aider à empêcher les terminaux compromis d’établir des rappels de commande et contrôle (C).
J’adore absolument [N-able DNS Filtering]. La recherche de domaine, le blocage par catégorie, les aperçus de catégorie, le journal des requêtes, la sécurité des utilisateurs — tout est parfait et idéal pour une entreprise de toute taille.
Steven G Directeur informatique
Du point de vue de l’utilisateur final, la facilité d’utilisation et de déploiement a suscité des retours positifs. Le tableau de bord de gestion centralisée rend la gestion d’un environnement multi-tenant simple et rapide.
Matt H Président
Arrêtez la prochaine menace avant qu’elle ne commence
Découvrez pourquoi les MSP et les équipes informatiques choisissent N-able comme solution de filtrage DNS.