
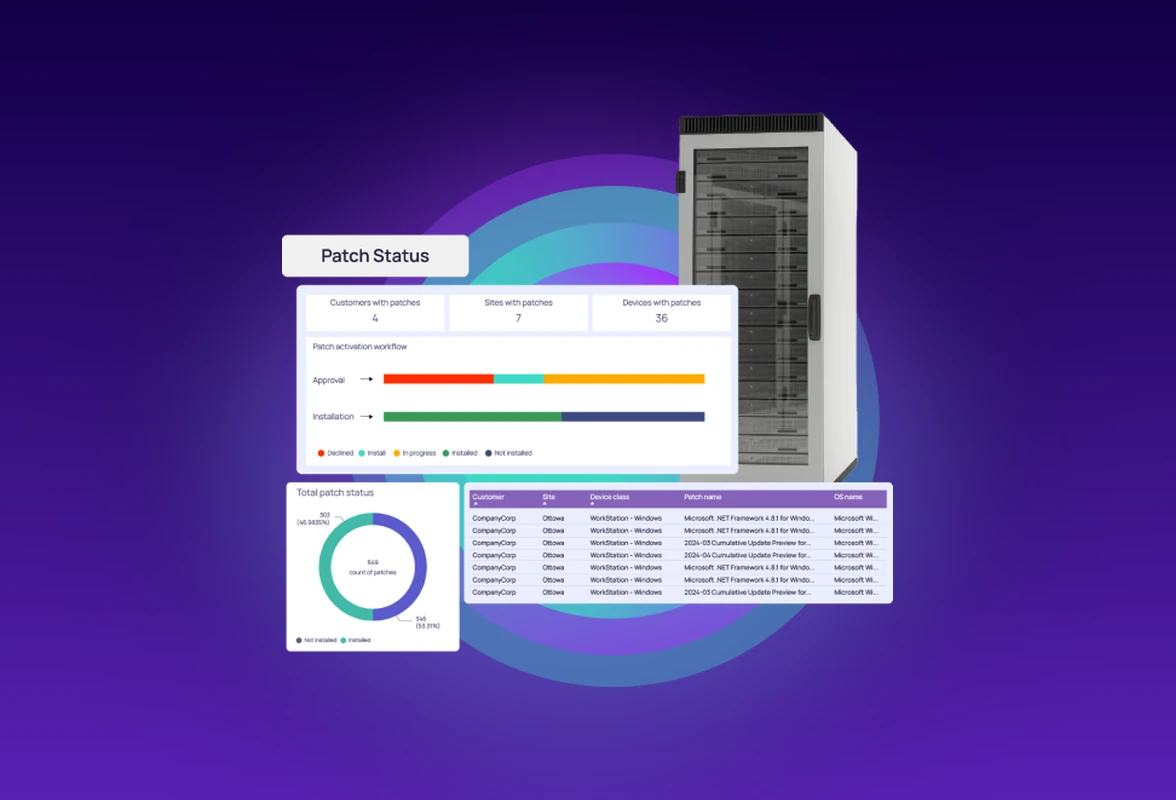
Server-Patch-Management Server schneller patchen. Schwachstellen früher schließen.
Bleiben Sie Cyberbedrohungen einen Schritt voraus – mit Server Patch Management von N-able UEM, das risikobasierte Priorisierung, automatisierte Workflows und auditfähiges Reporting in einer Konsole vereint.
Bedrohungen mit intelligentem Server-Patching einen Schritt voraus
Eine Konsole. Jedes Server-OS.
Patchen Sie Windows-, macOS- und Linux-Server über eine einzige Konsole – mit einheitlichen Richtlinien, Dashboards und Reporting für jedes OS, ganz ohne zusätzliche Tools.
Priorisieren Sie, was am wichtigsten ist
N-zo Patch Expert zeigt, was zu patchen ist – und warum – anhand von CVSS-Scores, CISA-KEV-Status und Live-Serverkontext, damit Ihr Team zuerst die Lücken mit dem höchsten Risiko schließt.
Automatisieren Sie Routinen, fokussieren Sie das Kritische
Legen Sie Patch-Richtlinien fest, die Zeitplanung, Freigaben, Wiederholungen und Neustartsteuerung automatisch übernehmen – und halten Sie die Abschlussquoten beim Server-Patching ohne manuelles Nachfassen hoch.
Bleiben Sie auditbereit – ohne Mehraufwand
Erstellen Sie Patch-Compliance-Reports und die Server-Patch-Historie als Nebenprodukt des täglichen Betriebs – für auditfähige Nachweise ohne zusätzlichen Dokumentationsaufwand.
Wählen Sie das UEM, das für Ihre Server-Patching-Anforderungen entwickelt wurde

Große Netzwerke verwalten und Patch-Vorgänge skalieren.
- Modernste Sicherheit, Automatisierung und Integrationen
- Vorgänge ohne zusätzliche Ressourcen skalieren
- Sie können sich darauf verlassen, dass Ihre Geräte durch zuverlässiges Patching geschützt sind
Unter Vertrag?
Wir haben da was für Sie.
Patchen Sie im Nu – mit RMM speziell für kleinere MSPs und IT-Abteilungen.
- RMM + Fernzugriff + Ticketing und Abrechnung
- Sie sind innerhalb weniger Minuten startklar und können problemlos skalieren
- Steigen Sie von Ihren herkömmlichen RMM-Tools auf fortschrittliches Patching um
Eine Komplettlösung.
Unsicher, welches besser zu Ihrem Unternehmen passt? Lesen Sie mehr zu den Unterschieden.
Häufig gestellte Fragen
Was ist Server Patch Management Software?
Was ist Server Patch Management Software?
Server Patch Management Software automatisiert den Prozess der Identifizierung, Bereitstellung und Verifizierung von Sicherheits- und Software-Updates in Serverinfrastrukturen. Sie hilft IT-Teams und MSPs, die Serversicherheit aufrechtzuerhalten, Schwachstellen zu reduzieren und Betriebssysteme sowie Anwendungen ohne manuelle Eingriffe aktuell zu halten. N-able UEM integriert dies direkt in den Endpoint-Management-Workflow und deckt Windows-, macOS- und Linux-Server über eine einzige Konsole ab.
Wie reduziert Server Patch Management Expositionsfenster?
Wie reduziert Server Patch Management Expositionsfenster?
N-able UEM verbindet Erkennung, Priorisierung und Behebung in einem durchgängigen Workflow. Das integrierte Scanning läuft alle sechs Stunden unter Windows, macOS und Linux. Wird eine Schwachstelle identifiziert, können Sie Patches für über 500 Drittanbieteranwendungen direkt aus der Schwachstellenansicht bereitstellen und anschließend einen On-Demand-Scan auslösen, um die Behebung zu bestätigen – so verkürzt sich die Exposition von Tagen auf Minuten.
Wie automatisiert N-able UEM das Server Patch Management?
Wie automatisiert N-able UEM das Server Patch Management?
N-able UEM automatisiert das Server-Patching über richtliniengesteuerte Workflows, die Zeitplanung, Freigaben, Wiederholungen, Offline-Geräte und Neustartsteuerung abdecken. Die KI-gestützte Priorisierung über N-zo hebt die Patches mit dem höchsten Risiko anhand von CVSS-Scores, CISA-KEV-Status und Live-Serverkontext hervor. Patches werden gemäß Ihren Richtlinien automatisch bereitgestellt, und On-Demand-Scans verifizieren Behebungen sofort. Das reduziert manuellen Aufwand, verbessert Abschlussquoten und schließt Expositionsfenster schneller.
Wie unterstützt N-able UEM bei Patch-Compliance und Audits?
Wie unterstützt N-able UEM bei Patch-Compliance und Audits?
N-able UEM erstellt Patch-Compliance-Reports und führt eine detaillierte Patch-Historie in der Asset View als Nebenprodukt des täglichen Betriebs. So erhalten Sie auditfähige Nachweise ohne zusätzlichen Dokumentationsaufwand. Sie können Patch-Status, Behebungszeiträume und Abschlussquoten über Ihren gesamten Serverbestand hinweg nachverfolgen und so Compliance-Audits sowie Kundenreporting vereinfachen.
Was ist der Unterschied zwischen N-central und N-sight beim Server-Patching?
Was ist der Unterschied zwischen N-central und N-sight beim Server-Patching?
N-central ist auf erweiterte Kontrolle, Automatisierung und Skalierung ausgelegt. Es bietet mandantenfähige Patch-Richtlinien, tiefere Anpassungsmöglichkeiten und KI-gestützte Patch-Priorisierung über N-zo – ideal für MSPs, die komplexe, verteilte Serverumgebungen verwalten. N-sight ist auf Übersichtlichkeit, Einfachheit und Geschwindigkeit ausgelegt, mit schlanken Workflows, die kleineren IT-Teams helfen, Server schnell und ohne zusätzliche Komplexität zu patchen. Beide unterstützen das Server-Patching für Windows, macOS und Linux über eine einheitliche Konsole.
Wie hilft KI beim Server-Patching?
Wie hilft KI beim Server-Patching?
N-zo priorisiert Schwachstellen, indem es CVSS-Schweregrad, CISA-KEV-Status aktiver Ausnutzung, EPSS-Wahrscheinlichkeit und Live-Gerätekontext kombiniert und so die Expositionen mit dem höchsten realen Risiko hervorhebt. Patch Expert übersetzt komplexe Patch-Signale in klare nächste Schritte, und KI-gestütztes Scripting wandelt Anfragen in natürlicher Sprache in sofort ausführbare Skripte um.
Unterstützt N-able UEM Multi-OS-Serverumgebungen?
Unterstützt N-able UEM Multi-OS-Serverumgebungen?
Ja. N-able UEM bietet einheitliches Patch Management für Windows, macOS und Linux über eine Konsole – mit gemeinsamen Richtlinien, Dashboards und Reporting. Das Patching von Drittanbieteranwendungen deckt über 500 Apps ab, und das OS-Patching für Mac und Linux wird vollständig unterstützt. Das Windows-OS-Patching innerhalb des integrierten Vulnerability-to-Patch-Workflows ist auf der Roadmap.
Server patchen, bevor Angreifer sie ausnutzen
Beginnen Sie, Risiken zu schließen – mit KI-gestützter Priorisierung, automatisierten Richtlinien und Closed-Loop-Verifizierung – alles über dieselbe Plattform, die Sie für das Endpoint-Management nutzen.