
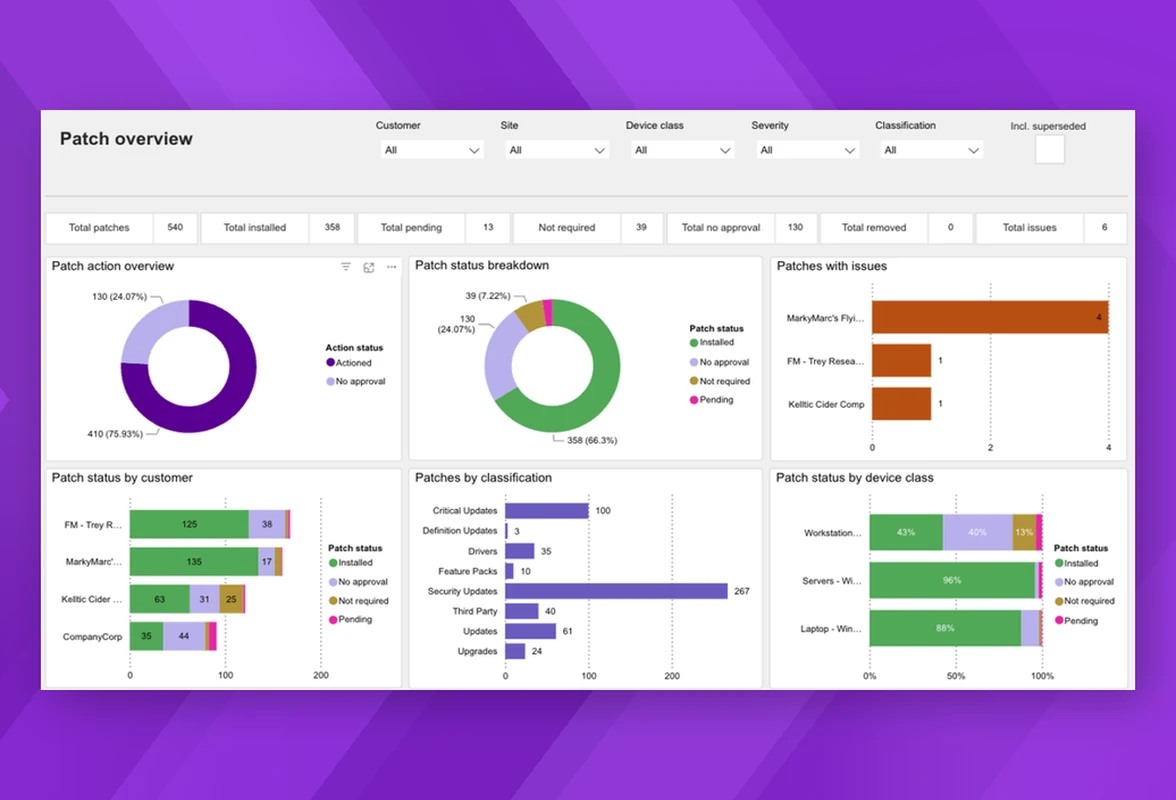
Gestione delle patch Windows Mantieni i sistemi Windows sicuri e conformi
Tieni sotto controllo le vulnerabilità e la conformità con la gestione delle patch Windows di N-able UEM, con controllo centralizzato su tutto il tuo parco dispositivi.
Gestione delle patch per Windows, progettata per occuparsi del lavoro pesante
Imposta una volta, applica le patch ovunque
L’automazione basata su policy gestisce pianificazione, approvazioni, nuovi tentativi e controllo dei riavvii sui dispositivi Windows, così le patch arrivano puntuali senza il lavoro manuale di inseguimento.
Sapere cosa correggere per primo
N-zo Patch Expert offre ai tecnici intelligenza guidata sulle decisioni relative alle patch e sul triage degli errori, così sanno su cosa intervenire senza dover scavare tra log o avvisi dei fornitori.
Un'unica console per tutti i tuoi sistemi operativi
Patching di Windows, macOS e Linux da un’unica console, con policy, dashboard e Patch Compliance Report condivisi che rendono le prove di audit un sottoprodotto delle operazioni quotidiane.
Dal rischio alla risoluzione, in un unico flusso di lavoro
Individua le vulnerabilità in oltre 900 applicazioni, assegna le priorità in base al rischio reale e distribuisci le patch di terze parti dalla stessa console, senza cambiare strumento.
Trova la soluzione di gestione delle patch Windows adatta al tuo team
Gestisci reti di grandi dimensioni e amplia le operazioni di gestione delle patch.
- Sicurezza, automazione e integrazioni all’avanguardia
- Operazioni ampliate senza aggiunta di risorse
- Maggiore tranquillità grazie a dispositivi protetti con patch affidabili
Hai già sottoscritto un contratto?
Nessun problema.
Applica le patch rapidamente grazie alla soluzione RMM progettata per MSP e reparti IT di piccole dimensioni.
- RMM + accesso remoto + gestione di ticket e fatturazione
- Inizia in pochi minuti ed espandi le funzionalità di pari passo con la crescita
- Esegui l’aggiornamento dagli strumenti RMM attualmente in uso con una gestione delle patch di livello più elevato
Una soluzione completa
Non sai qual è la soluzione più adatta a te? Leggi ulteriori informazioni sulle differenze tra i prodotti.
FAQ
Che cos'è un software di gestione delle patch Windows?
Che cos'è un software di gestione delle patch Windows?
Il software di gestione delle patch Windows automatizza il processo di identificazione, test, distribuzione e verifica degli aggiornamenti di sicurezza e delle funzionalità sui dispositivi Windows. Aiuta i team IT e gli MSP a chiudere le finestre di esposizione più rapidamente, semplificando i flussi di lavoro di patching, riducendo lo sforzo manuale e mantenendo la conformità. N-able UEM va oltre il patching tradizionale con scansione delle vulnerabilità, prioritizzazione basata sull’IA e correzione automatizzata in un unico flusso di lavoro.
Come automatizza N-able UEM la gestione delle patch Windows?
Come automatizza N-able UEM la gestione delle patch Windows?
N-able UEM utilizza l’automazione basata su policy per gestire l’intero ciclo di vita delle patch: pianificazione, approvazioni, distribuzione, nuovi tentativi, gestione dei dispositivi offline e controllo dei riavvii. Puoi approvare e distribuire automaticamente gli aggiornamenti in base alla gravità (CVSS), applicare le patch durante finestre di manutenzione definite e verificare il completamento con nuove scansioni su richiesta. N-zo Patch Expert fornisce indicazioni in linguaggio semplice sulle decisioni relative alle patch e sulla risoluzione degli errori, così i tecnici dedicano meno tempo alla risoluzione dei problemi e più tempo alla correzione.
Posso gestire le policy di patch Windows per più clienti da un'unica console?
Posso gestire le policy di patch Windows per più clienti da un'unica console?
Sì. Sia N-central che N-sight offrono una gestione delle patch centralizzata e multi-sito da un’unica console. Puoi creare policy che coprono diversi ambienti cliente, personalizzare pianificazioni e approvazioni per sito o gruppo di dispositivi, e mantenere visibilità su stato e conformità in tutto il tuo parco dispositivi. Questo aiuta gli MSP a standardizzare l’erogazione dei servizi, ridurre la complessità operativa e mantenere percorsi di audit chiari per ogni cliente.
In che modo N-able UEM aiuta con la conformità delle patch e la reportistica?
In che modo N-able UEM aiuta con la conformità delle patch e la reportistica?
N-able UEM semplifica il percorso verso la conformità pronta per gli audit. Il Patch Compliance Report fornisce punteggi di conformità, metriche di copertura, tempo medio di correzione e stato dettagliato e cronologia delle patch in Asset View. Tutta l’attività di patching viene registrata ed è esportabile per gli audit CMMC, HIPAA, PCI DSS e SOC 2. Poiché patching e gestione delle vulnerabilità operano sulla stessa piattaforma, puoi dimostrare che le vulnerabilità sono state identificate, prioritizzate e risolte attraverso un unico flusso di lavoro.
Qual è la differenza tra N-central e N-sight per il patching Windows?
Qual è la differenza tra N-central e N-sight per il patching Windows?
N-central è progettato per ambienti complessi e su larga scala che richiedono automazione avanzata, controllo delle policy multi-sito, approvazioni basate su CVSS e visibilità multi-tenant con reportistica di livello audit, ideale per gli MSP che gestiscono grandi parchi clienti e per i team IT che supportano organizzazioni distribuite.
N-sight si concentra su un patching Windows semplificato con configurazione rapida, pianificazione automatizzata e intelligenza accelerata dall’IA tramite N-zo, ideale per team IT snelli e MSP in crescita.
Entrambi condividono lo stesso motore di patching principale, flussi di lavoro unificati e funzionalità IA, differendo principalmente per scala, controllo e profondità operativa.
In che modo l'IA supporta le decisioni di gestione delle patch Windows?
In che modo l'IA supporta le decisioni di gestione delle patch Windows?
N-zo Patch Expert fornisce intelligenza guidata direttamente all’interno di N-central e N-sight, aiutando i tecnici a prendere decisioni più rapide e sicure. Offre risposte in linguaggio semplice a domande come “Quali patch sono uscite la settimana scorsa?” e “Perché questa patch non è riuscita?”, fornendo al contempo informazioni spiegabili sugli errori delle patch, indicazioni di correzione contestuali all’ambiente con livelli di affidabilità e citazioni delle fonti, oltre a informazioni sul Patch Tuesday con intervalli temporali relativi. Questo trasforma l’analisi manuale di log, articoli KB e avvisi dei fornitori in risposte pratiche in pochi istanti.
Inizia a gestire le patch in modo più intelligente in tutto il tuo ambiente Windows
Scopri come N-able UEM aiuta i team IT e gli MSP ad automatizzare la gestione delle patch Windows e a ridurre il rischio su tutti i dispositivi gestiti.