
Filtrado DNS Ayude a detener las amenazas web antes de que lleguen a un dispositivo
Diseñado para bloquear sitios web maliciosos antes de que se establezca una conexión, el filtrado DNS utiliza inteligencia de dominio impulsada por IA para señalar amenazas días antes que las fuentes tradicionales. No requiere hardware.
La mayoría de las amenazas web se detienen demasiado tarde
Los nuevos sitios web maliciosos y dominios de phishing aparecen más rápido de lo que las listas de bloqueo estáticas pueden rastrear. La seguridad de red estándar protege a los usuarios dentro de la oficina, pero el trabajo remoto e híbrido ha cambiado el lugar donde los usuarios se conectan, y los controles de borde tradicionales no siempre los siguen fuera. La brecha entre el momento en que aparece una amenaza y cuando llega a una fuente basada en la reputación es donde ocurren los ataques. El filtrado DNS cierra esa brecha al bloquear las amenazas antes de que se establezca una conexión.
Qué cambia cuando las amenazas se bloquean en la capa DNS

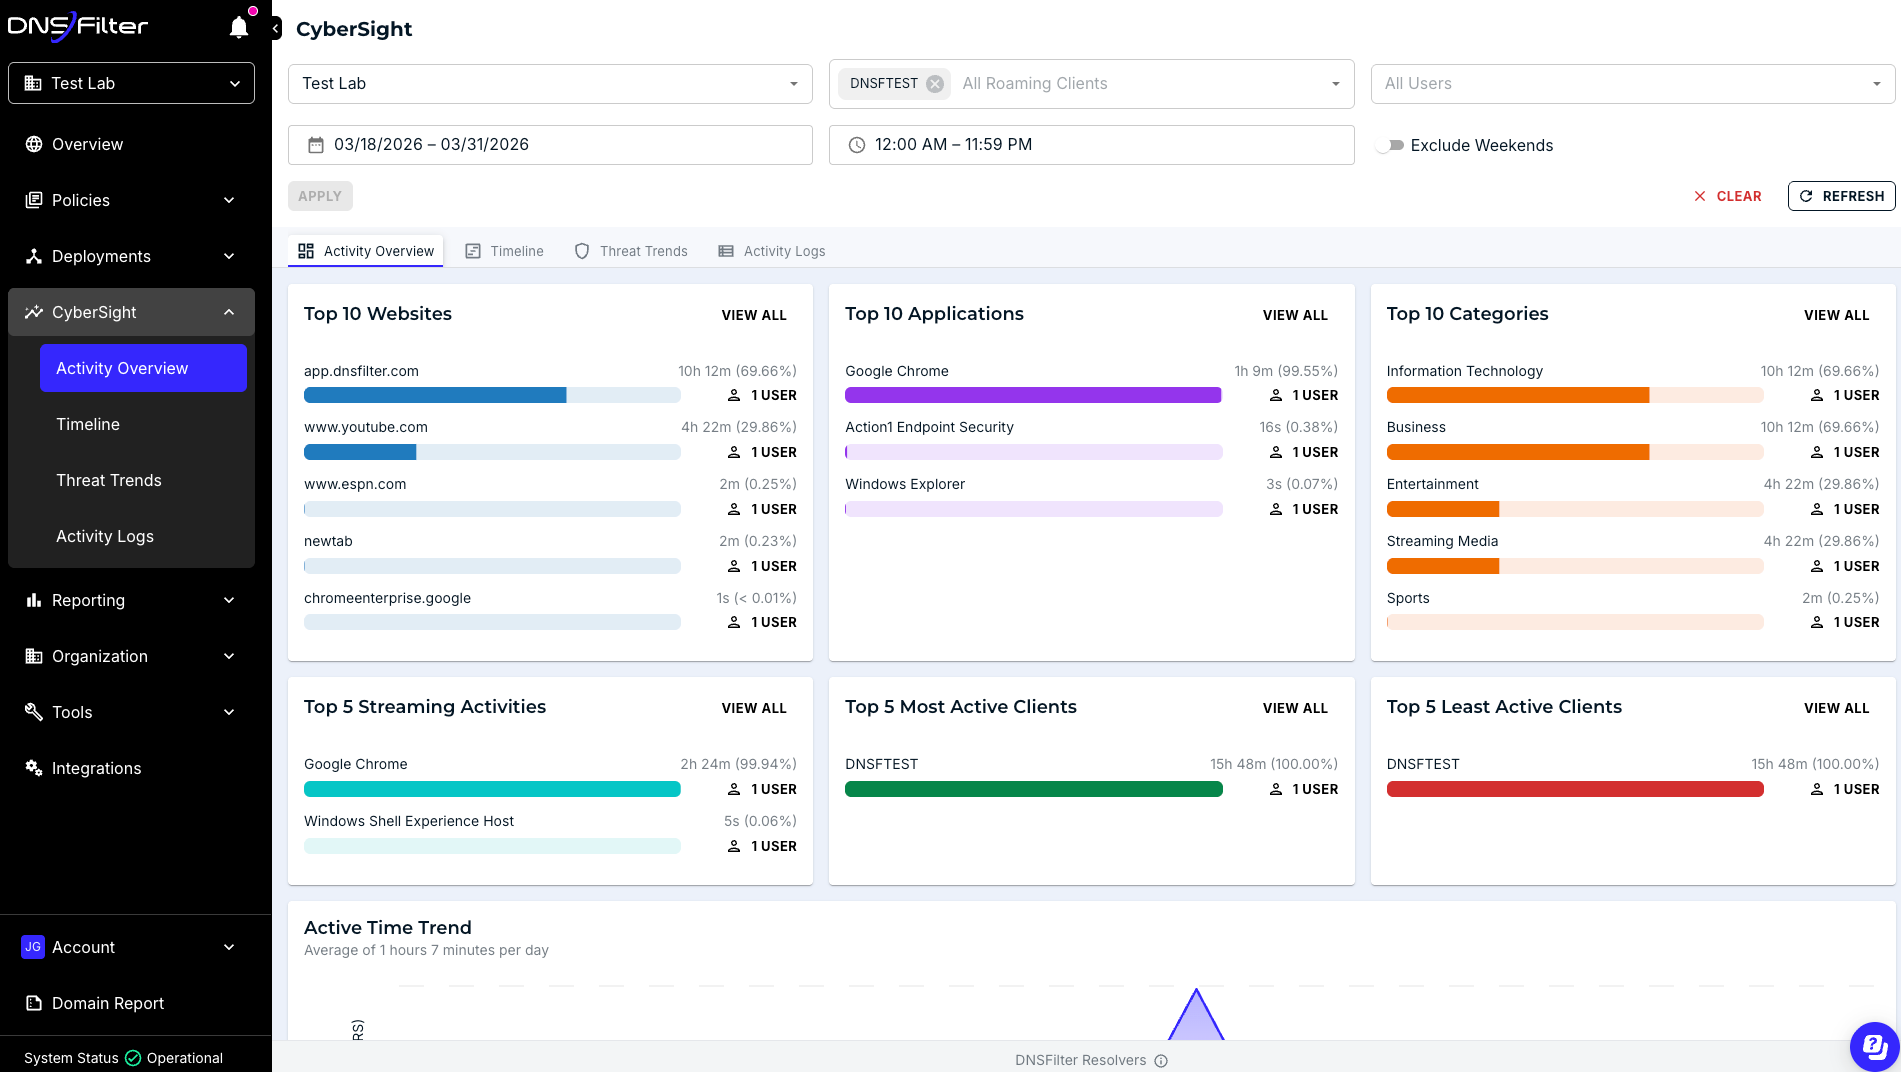
Bloqueado antes de que los dispositivos sean alcanzados

Protección que sigue a los usuarios

Primer cliente protegido en minutos
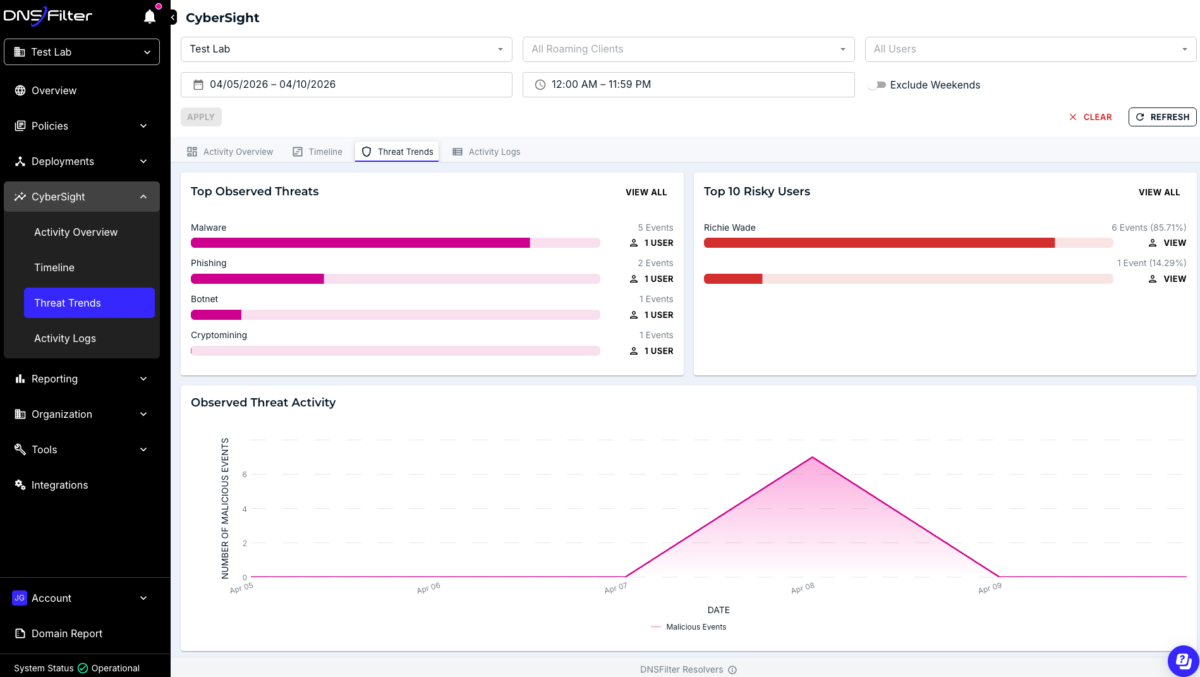
Valor de seguridad visible
Protección integrada en cada consulta DNS
N-able DNS Filtering, impulsado por DNSFilter™, ofrece protección DNS a nivel de consulta, por lo que las amenazas están diseñadas para ser bloqueadas antes de que los datos lleguen a un dispositivo.
Clasificación de dominios impulsada por IA
Clasificación de dominios impulsada por IA
Cada consulta se puntúa en tiempo real contra señales de comportamiento, detectando dominios maliciosos y recién registrados que las listas de bloqueo tradicionales pasan por alto.
Antiphishing basado en imágenes
Antiphishing basado en imágenes
El análisis visual detecta páginas de phishing que imitan marcas legítimas, añadiendo una capa de detección más allá de la reputación del dominio.
Red Anycast global
Red Anycast global
Cada consulta se enruta al servidor más cercano para una resolución rápida y fiable con un impacto mínimo en la latencia para los usuarios.
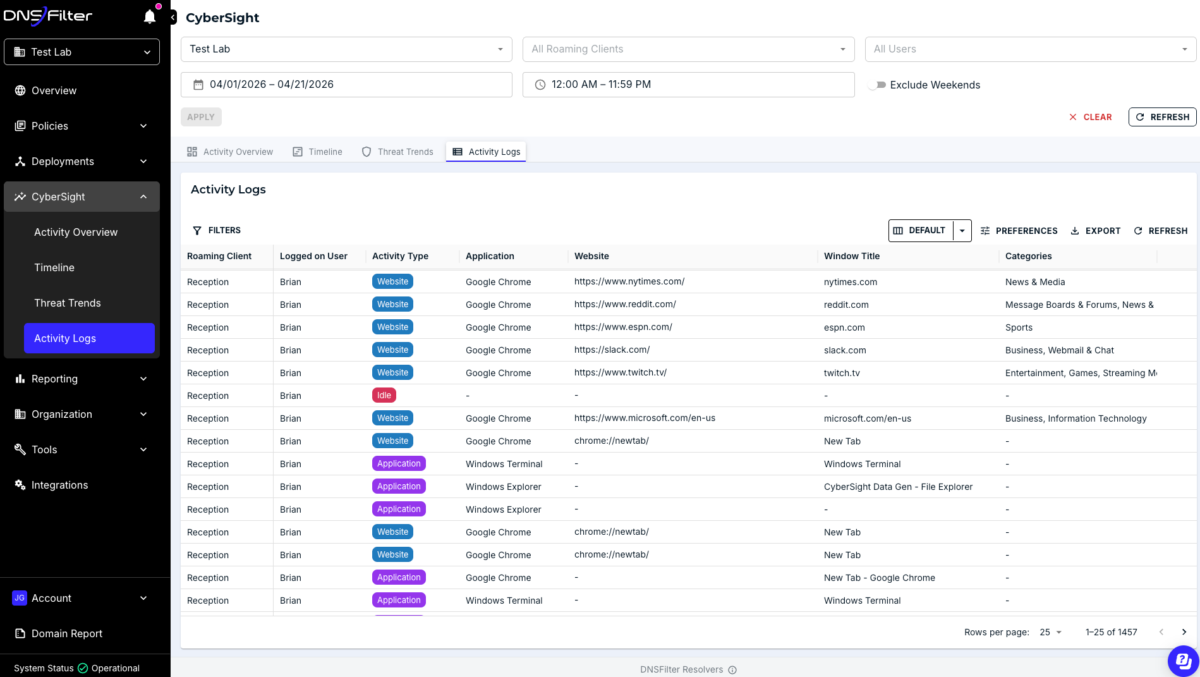
Cliente itinerante para dispositivos fuera de la red
Cliente itinerante para dispositivos fuera de la red
Un agente ligero aplica la misma política en Windows, macOS, Android e iOS, igualando la protección en red dondequiera que los usuarios se conecten.
Sincronización con Active Directory y Microsoft Entra ID
Sincronización con Active Directory y Microsoft Entra ID
La sincronización automática de grupos y usuarios admite hasta 500.000 usuarios, por lo que las estructuras de políticas existentes se transfieren sin trabajo manual.
El filtrado DNS es una parte fundamental de la defensa en profundidad en seguridad informática. Poder proteger los portátiles incluso cuando no están conectados a la red corporativa principal cubre un vacío crítico en la protección de seguridad.
Adelántese a las amenazas antes de que lleguen a una lista de bloqueo
Las herramientas DNS tradicionales pueden depender de fuentes de reputación que se actualizan después de que una amenaza ya ha alcanzado a las víctimas. La clasificación de dominios impulsada por IA identifica dominios maliciosos y recién registrados un promedio de 10 días antes de que aparezcan en esas fuentes. Ese tiempo de ventaja significa que los clientes están protegidos de una amenaza antes de que sea noticia. El filtrado a nivel de DNS puede ayudar a evitar que los puntos finales comprometidos establezcan devoluciones de llamada de comando y control.
Me encanta [N-able DNS Filtering]. La búsqueda de dominios, el bloqueo de categorías, la información de categorías, el registro de consultas, la seguridad del usuario, todo es perfecto y excelente para empresas de cualquier tamaño.
Steven G Director de TI
Desde la perspectiva del usuario final, la facilidad de uso y la implementación han recibido comentarios positivos. El panel de gestión centralizado hace que la gestión de un entorno multiinquilino sea rápida y sencilla.
Matt H Presidente
Detenga la próxima amenaza antes de que comience
Descubra por qué los MSP y los equipos de TI eligen N-able como su solución de filtrado DNS.